点开链接,账号就归别人了|听懂AI #080
10 月 31 日,一篇安全报告登上 Hacker News 热榜。Parameter 安全团队发现:点开一条公开的 ChatGPT 分享链接,就能接管别人的账号。不用装应用,不用输密码,点开就是登录状态。 攻击者先做一段恶意对话,用 ChatGPT 正常的分享功能发成公开链接。
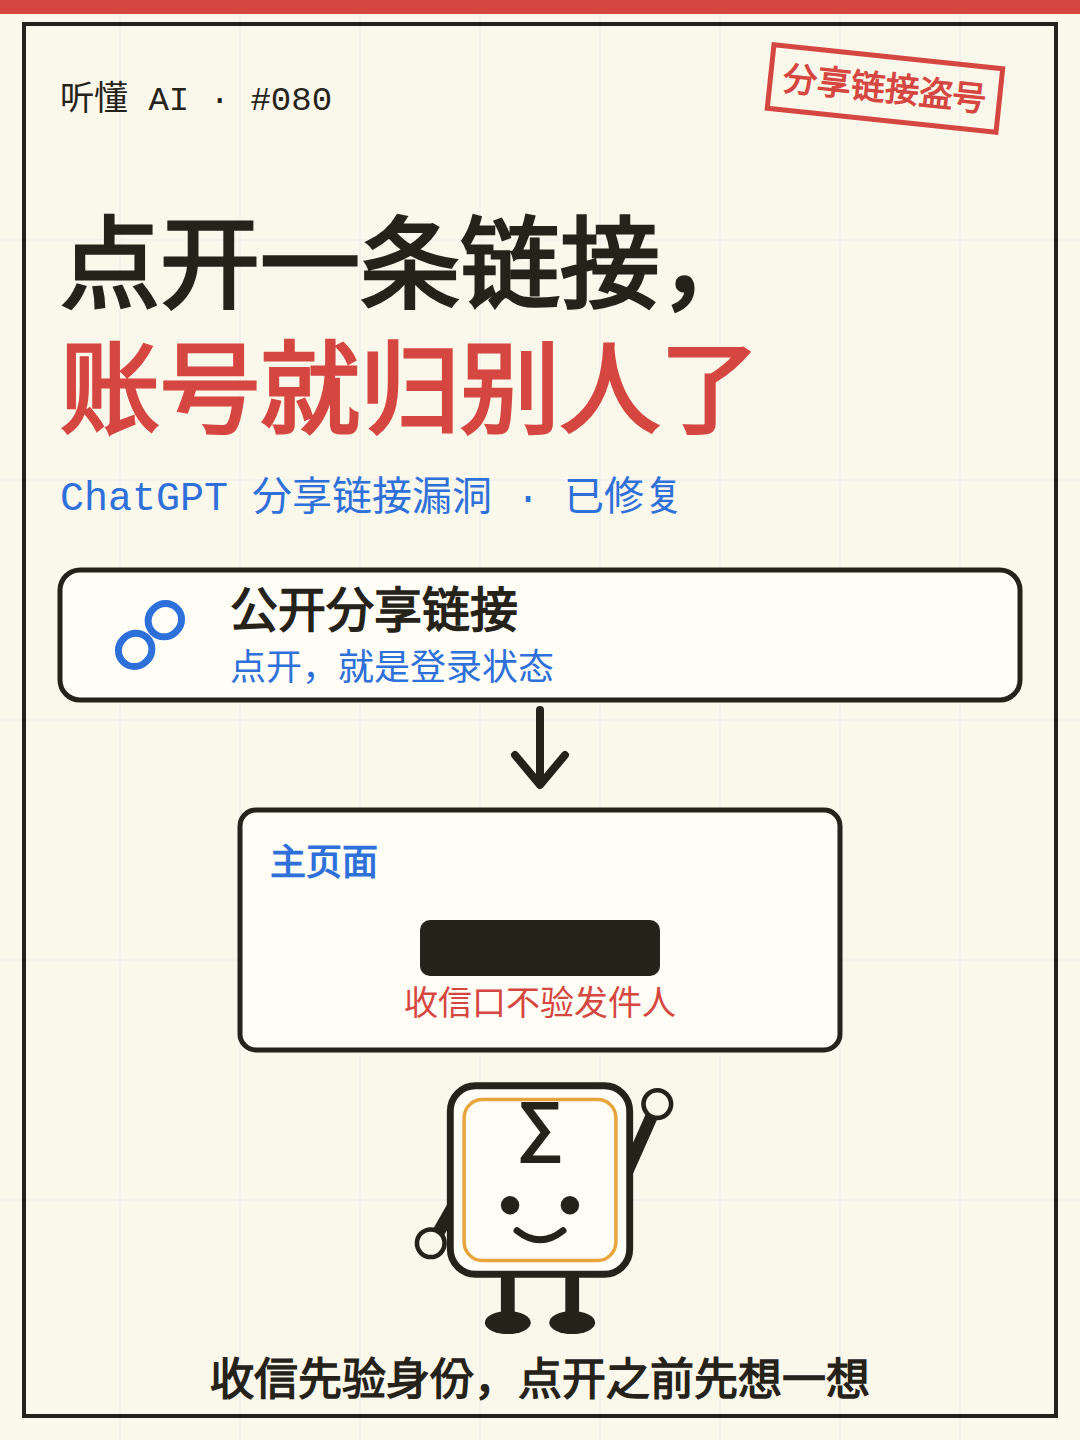
10 月 31 日,一篇安全报告登上 Hacker News 热榜。Parameter 安全团队发现:点开一条公开的 ChatGPT 分享链接,就能接管别人的账号。不用装应用,不用输密码,点开就是登录状态。
攻击者先做一段恶意对话,用 ChatGPT 正常的分享功能发成公开链接。受害者点开链接,攻击者的代码就以聊天网站自己的身份,在受害者登录着的会话里跑起来。研究者证实,这段代码能列出受害者的全部对话,读走一段从没分享过的私聊,再把内容发到外部服务器。
链条的起点,是两件看起来人畜无害的小功能:一个是聊天里的互动图表,另一个是代码预览。预览功能会把一段 HTML 代码变成可以运行的小网页,因为代码可能是任意的,ChatGPT 把它关在沙盒里,放在另一个网址上跑。沙盒本身是管用的,预览里的代码读不到主页面。
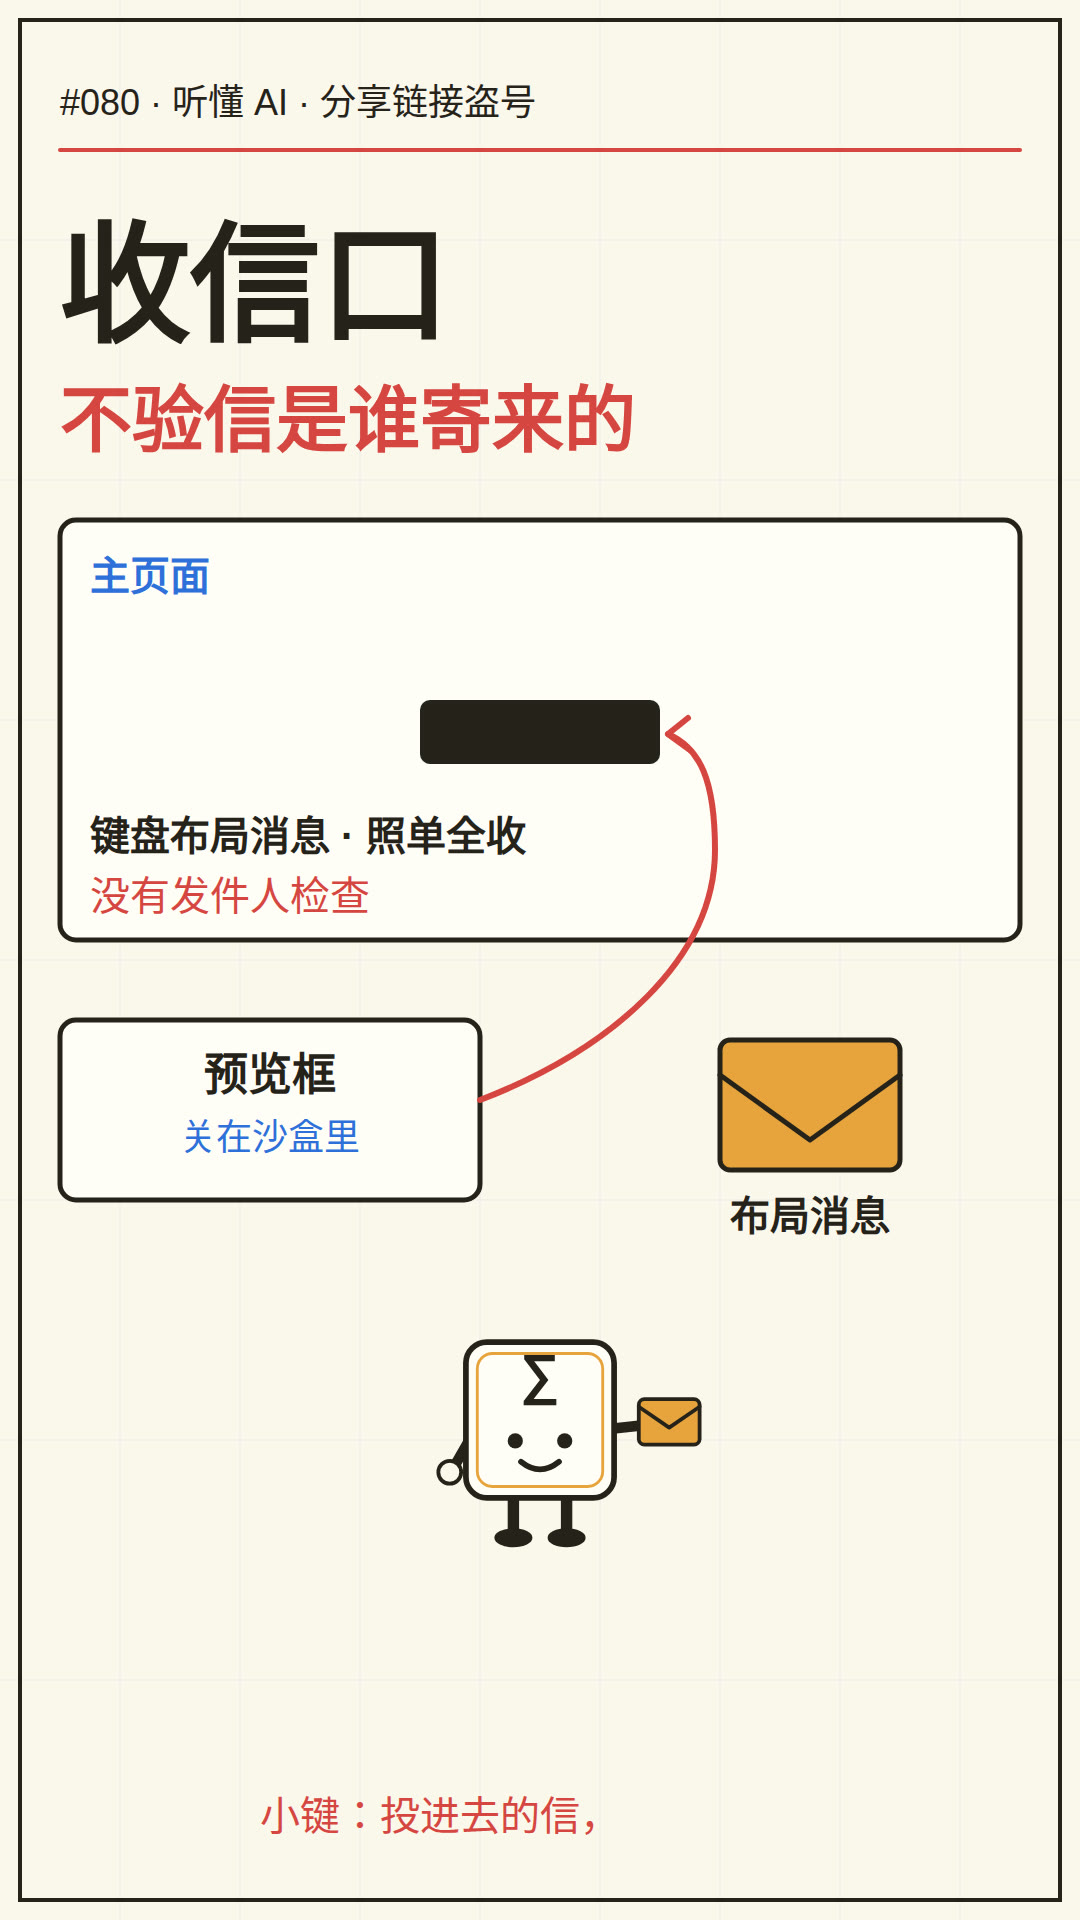
口子开在图表身上。图表会加载一个数学键盘库 MathLive,这个库在主页面装了一个收信口,专门收跟键盘布局有关的消息。浏览器里不同窗口之间本来不能互相读页面,但可以用 postMessage 互相传消息,就像往门缝里塞纸条。塞纸条本身没问题,问题是收信的一方要验明发件人,MathLive 没验:它的监听器接受任何来源的消息,也不要求发信窗口事先得到许可。
于是预览框虽然关在沙盒里,却能往这个收信口投信,而且只要两封。第一封信把键盘布局换成攻击者自己的网页代码,第二封信让键盘弹出来,键盘一渲染,代码就进了主页面。更麻烦的是,布局数据里允许放原始 HTML,而负责拼接的辅助函数没有做清洗,直接把代码标成可信任的放了进去。
代码进了主页面,还要过内容安全策略这一关。策略确实拦住了内联脚本,但它放行了视频网站的脚本。研究者借了 YouTube 一个回调接口:那个接口会把传进去的回调名原样放进返回的脚本里,哪怕是个非法的回调名,也先放进去再报错。回调名里塞一句代码,浏览器就当脚本加载执行了。这一步只是绕过策略的办法,根子还是前面那三处:收信不验身份、设置里能放原始网页代码、动态生成的页面没加沙箱。
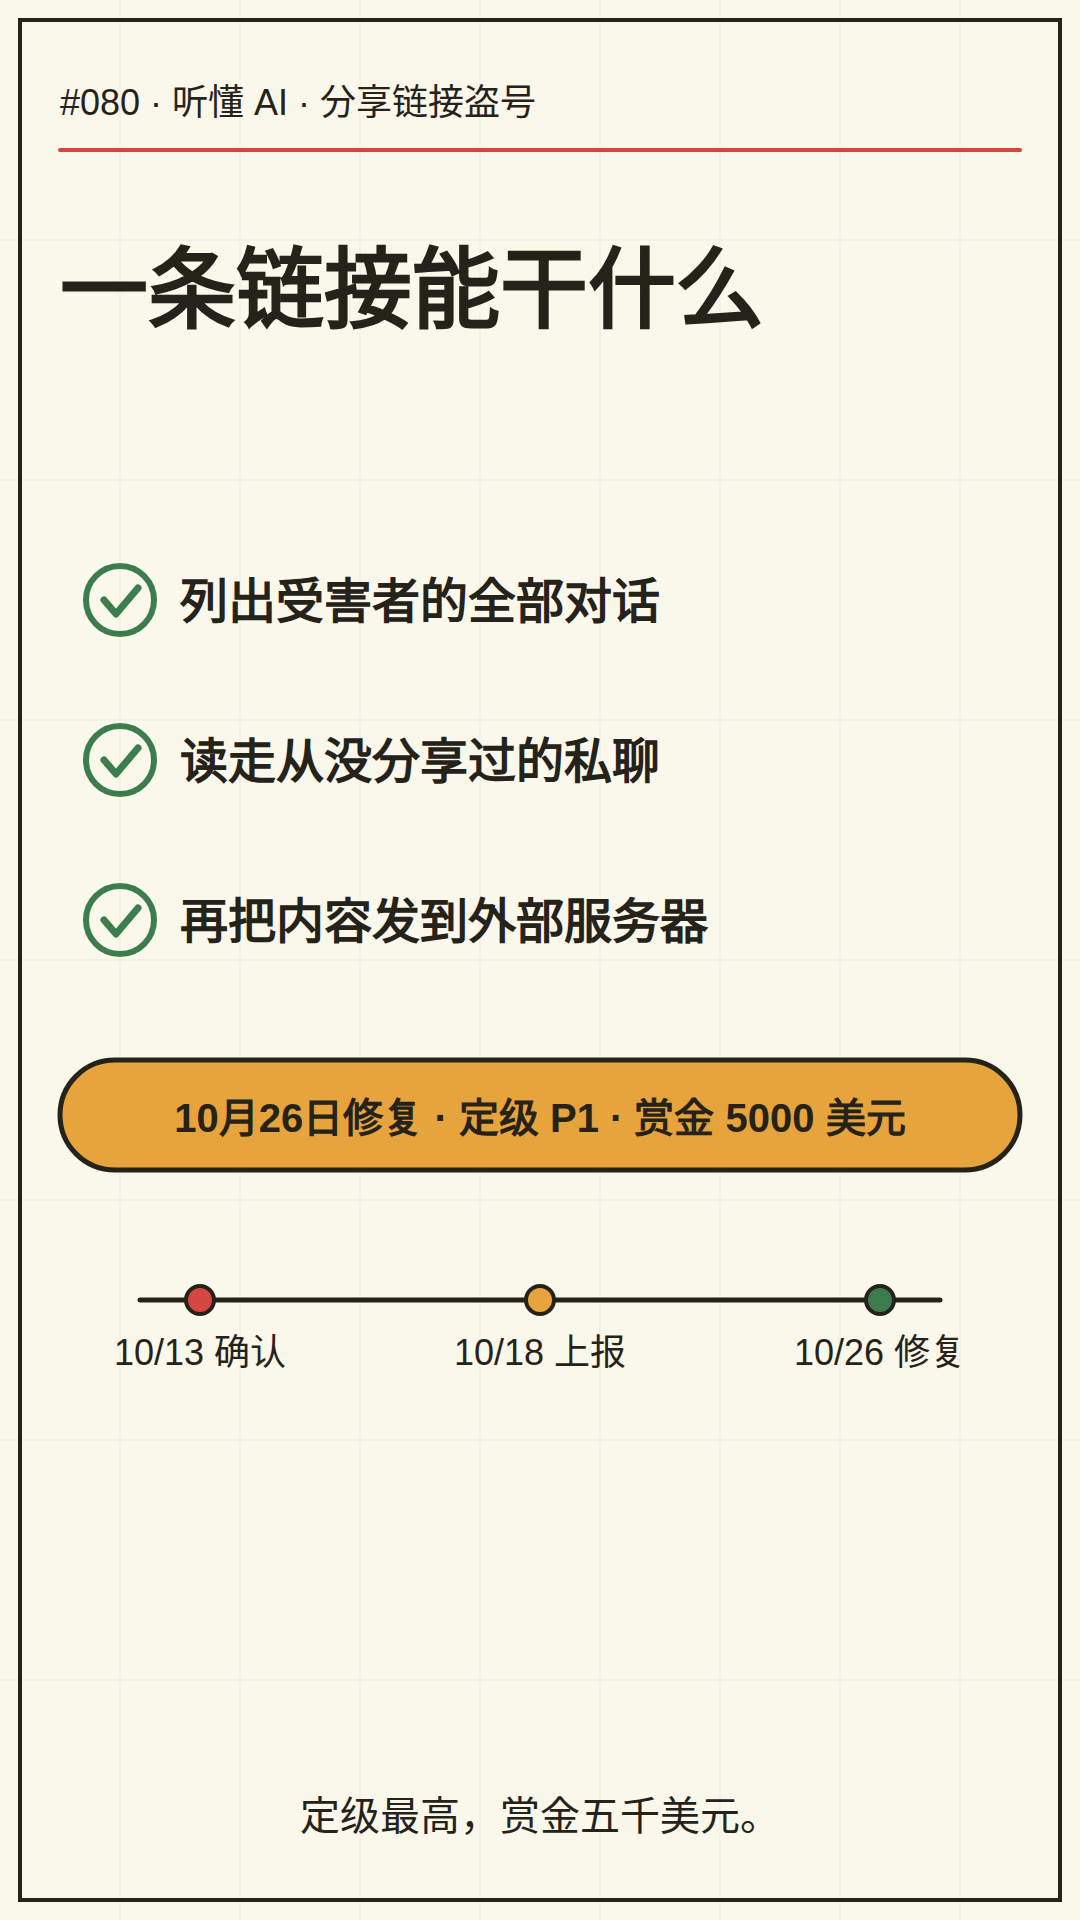
研究者做了受控验证:列出受害者最近的对话,挑一段从没分享过的私聊读出来,再发一小段到自己控制的服务器。能读到回复,就说明以受害者身份调接口这条路是通的。理论上,凡是网页端用登录态能调的接口,都在这个边界里。
时间线很干净:10 月 13 日确认消息转网页代码这条路走得通,14 日复现出任意代码执行,16 日确认公开分享能在两个账号之间打通,17 日确认自动预览、硬刷新后也能复现。18 日提交漏洞赏金计划,21 日对方复现并把级别从 P2 升到 P1,26 日确认两个前端版本都堵住了这类消息,定为已解决,赏金 5000 美元。
教训有三句,都是给开发者的:收信之前先验明发件人的网址和窗口;跨窗口的设置里别放原始网页代码;动态生成的页面,内容可能受不可信一方影响时,一定要留在沙箱里。安全策略只能当第二道防线,不能当唯一的墙。
普通用户也有一句:分享链接看着无害,点开之前先想一想它从哪来。这次修好了,但同样的组合——分享加预览加第三方组件——在别的产品里也可能出现。链接的来源,比链接本身更值得看一眼。
本文由每日自动管线生成:选题与素材来自 Hacker News 相关讨论与 Parameter 安全团队的公开研究报告,访谈内容由 AI 基于公开资料整理,嘉宾为角色设定,观点不代表任何真实人物。
小听: 今天聊一个刚修好的高危漏洞:点开一条公开的 ChatGPT 分享链接,就能接管别人的账号。先问最基本的——这条链接到底做了什么?
沈知远: 先说结论:攻击者做一段恶意对话,用 ChatGPT 正常的分享功能发成公开链接。受害者点开链接,攻击者的代码就以聊天网站自己的身份,在受害者登录着的会话里跑起来。研究者证实,这段代码能列出受害者的全部对话,读走一段从没分享过的私聊,再把内容发到外部服务器。等于说,账号的操作权交出去了。
小听: 点开一个链接而已,中间没有任何安装、不用输密码,这怎么做到的?
沈知远: 链条的起点是两件看起来人畜无害的小功能:一个是聊天里的互动图表,另一个是代码预览。预览功能会把一段 HTML 代码变成可以运行的小网页,因为代码可能是任意的,ChatGPT 把它关在沙盒里,放在另一个网址上跑。沙盒本身是管用的,预览里的代码读不到主页面。
小听: 那口子开在哪?
沈知远: 开在图表身上。图表会加载一个数学键盘库,叫 MathLive。这个库在主页面装了一个收信口,专门收跟键盘布局有关的消息。浏览器里不同窗口之间本来不能互相读页面,但可以用 postMessage 互相传消息,就像往门缝里塞纸条。塞纸条本身没问题,问题是收信的一方要验明发件人,MathLive 没验。
小听: 所以预览框虽然关在沙盒里,却能往这个收信口投信?
沈知远: 对,而且只要两封。第一封信把键盘布局换成攻击者自己的网页代码,第二封信让键盘弹出来,键盘一渲染,代码就进了主页面。更麻烦的是,布局数据里允许放原始 HTML,而负责拼接的辅助函数没有做清洗,直接把代码标成可信任的放了进去。
小听: 代码进了主页面就能直接跑了吗?还有安全策略拦着吧?
沈知远: 内容安全策略确实拦住了内联脚本。但策略放行了视频网站的脚本,研究者就借了视频网站一个回调接口:那个接口会把传进去的回调名原样放进返回的脚本里,哪怕是个非法的回调名,也先放进去再报错。回调名里塞一句代码,浏览器就当脚本加载执行了。这一步只是绕过策略的办法,根子还是前面那三处:收信不验身份、设置里能放原始网页代码、动态生成的页面没加沙箱。
小听: 这样一条分享链接,实际危害到底有多大?
沈知远: 研究者做了受控验证:列出受害者最近的对话,挑一段从没分享过的私聊读出来,再发一小段到自己控制的服务器。能读到回复,就说明以受害者身份调接口这条路是通的。理论上,凡是网页端用登录态能调的接口,都在这个边界里。
小听: 这个漏洞是什么时候发现、什么时候修好的?
沈知远: 时间线很干净:10 月 13 日确认消息转网页代码这条路走得通,14 日复现出任意代码执行,16 日确认公开分享能在两个账号之间打通,17 日确认自动预览、硬刷新后也能复现。18 日提交漏洞赏金计划,21 日对方复现并把级别从 P2 升到 P1,26 日确认两个前端版本都堵住了这类消息,定为已解决,赏金 5000 美元。
小听: 最后给开发者和普通用户各留一句?
沈知远: 给开发者三句:收信之前先验明发件人的网址和窗口;跨窗口的设置里别放原始网页代码;动态生成的页面,内容可能受不可信一方影响时,一定要留在沙箱里。安全策略只能当第二道防线,不能当唯一的墙。
小听: 普通用户呢?
沈知远: 分享链接看着无害,点开之前先想一想它从哪来。这次修好了,但同样的组合——分享加预览加第三方组件——在别的产品里也可能出现。链接的来源,比链接本身更值得看一眼。
小听: 谢谢沈知远。本期选题来源是 Hacker News 相关讨论与 Parameter 安全团队的公开研究报告,访谈内容由 AI 基于公开资料整理,嘉宾为角色设定,观点不代表任何真实人物。