一句话搭网站,数据门户大开|听懂AI #094
这就是 AI 建站平台的承诺:把一句话变成一个能跑的网站,从论坛到订餐系统,都不用你懂一行代码。但最近一份研究提醒我们:魔法搭出来的网站,门可能没锁。 德国安全研究机构 Crissy Field 和《商报》合作,查了 159,041 个用 Lovable 搭出来的网站,时间跨度从 2025 年 12 月到 2026
一句话,就能搭出一个网站。不用写代码,不用懂技术,听起来像魔法。
这就是 AI 建站平台的承诺:把一句话变成一个能跑的网站,从论坛到订餐系统,都不用你懂一行代码。但最近一份研究提醒我们:魔法搭出来的网站,门可能没锁。
查了十五万九千多个
德国安全研究机构 Crissy Field 和《商报》合作,查了 159,041 个用 Lovable 搭出来的网站,时间跨度从 2025 年 12 月到 2026 年 9 月,样本来自公开的 Common Crawl 存档。他们只问了一个问题:不登录,能不能直接看到里面的数据?
先看规模。34,545 个网站接了数据库服务 Supabase。其中 24,664 个网站,页面一打开,数据库记录就直接送了出来——不用登录,不用点一下。
一打开就送数据,本身不一定是问题:有些数据本来就是要公开显示的。所以研究者多查了一步:用同样的接口再发只读请求,能不能拿到更多内容?
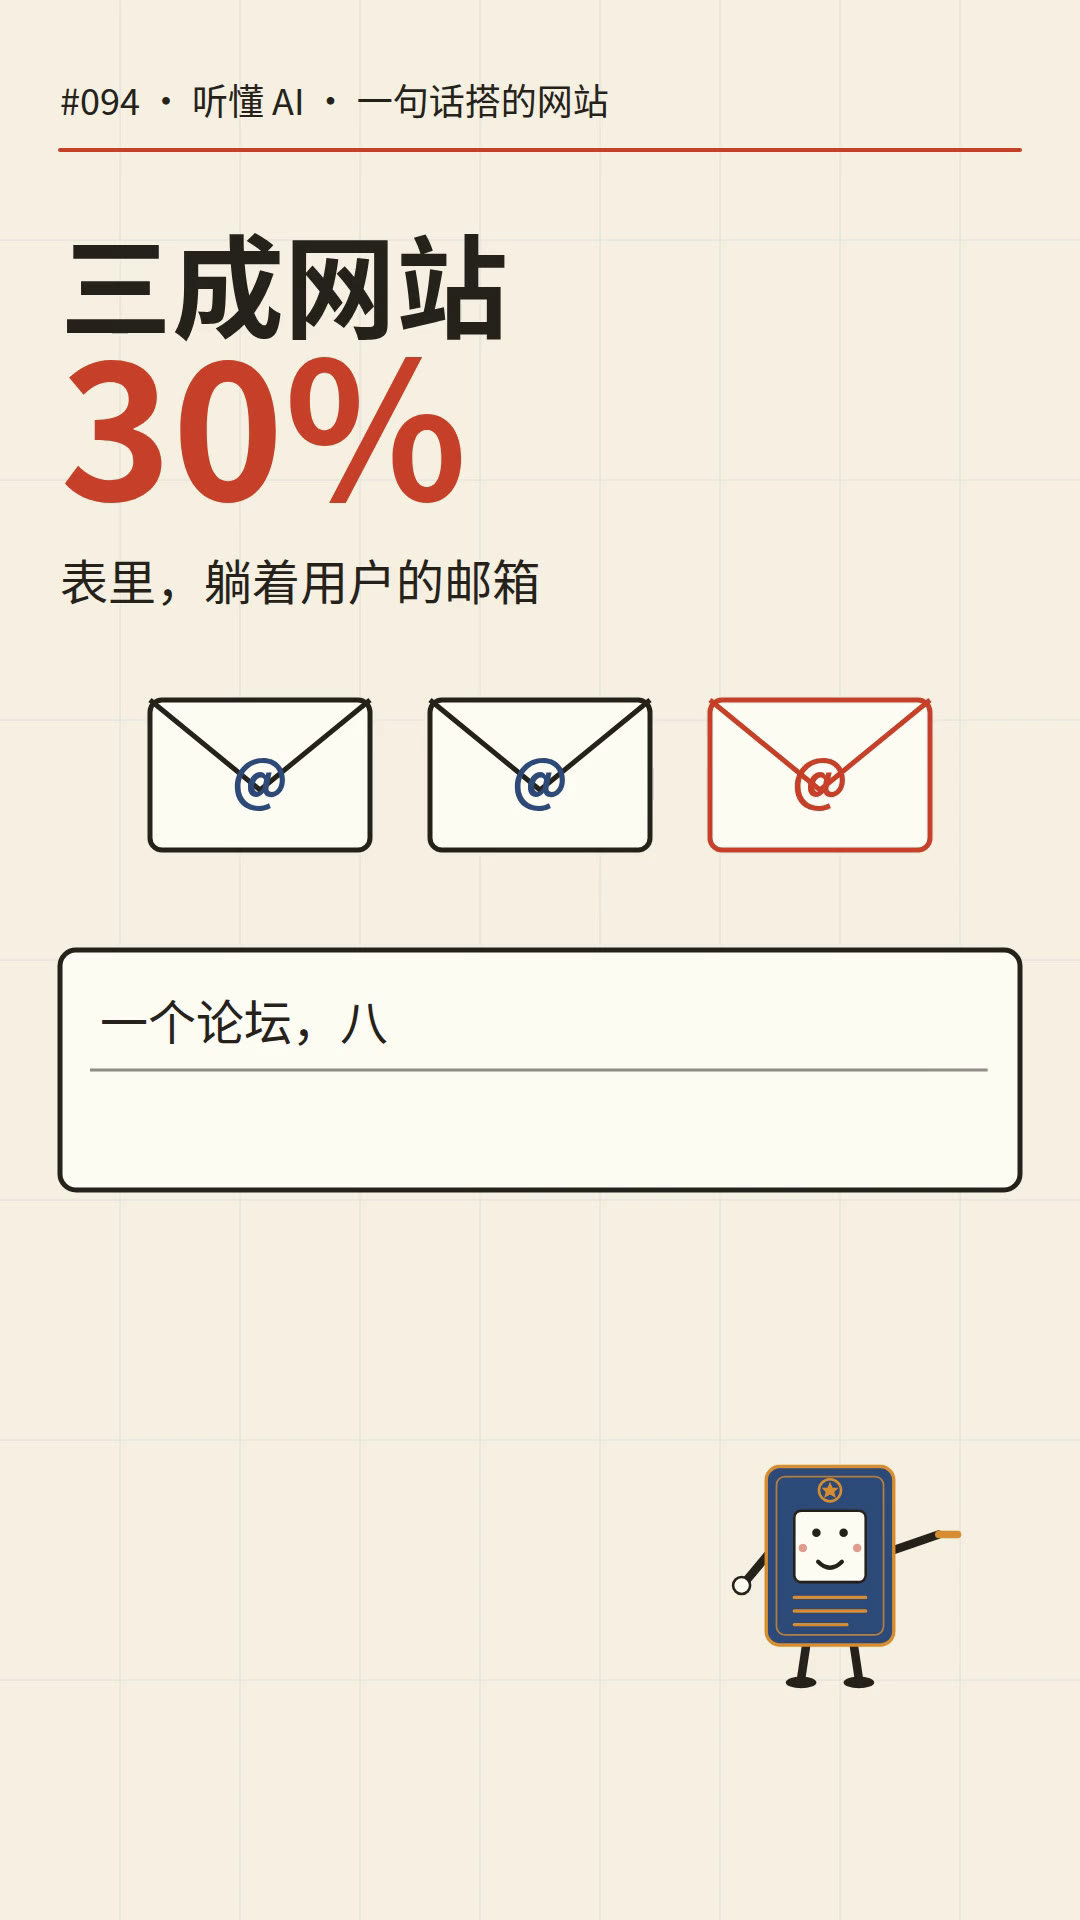
能。10,560 张表、7,403 个网站里,躺着用户的邮箱,占到被细查网站的三成。邮箱本身不算最敏感,但它是个人数据的路标——顺着它,能定位到一整份档案。
最严重的一件:护照号
研究里列出的案例,一个比一个具体。
一个德国生活论坛,八万多份个人档案全能看:姓名、邮箱、出生日期、性别,外加二十多万条聊天记录。几家活动主办方和餐厅,票务和餐饮销售记录敞着,里面有邮箱、电话、邮寄地址、支付信息,还有票码——票码泄露,意味着别人能直接拿你的票入场。
一家物业管理公司,内部邮件的 AI 摘要直接暴露,里面是租户、业主和商业伙伴的敏感信息。
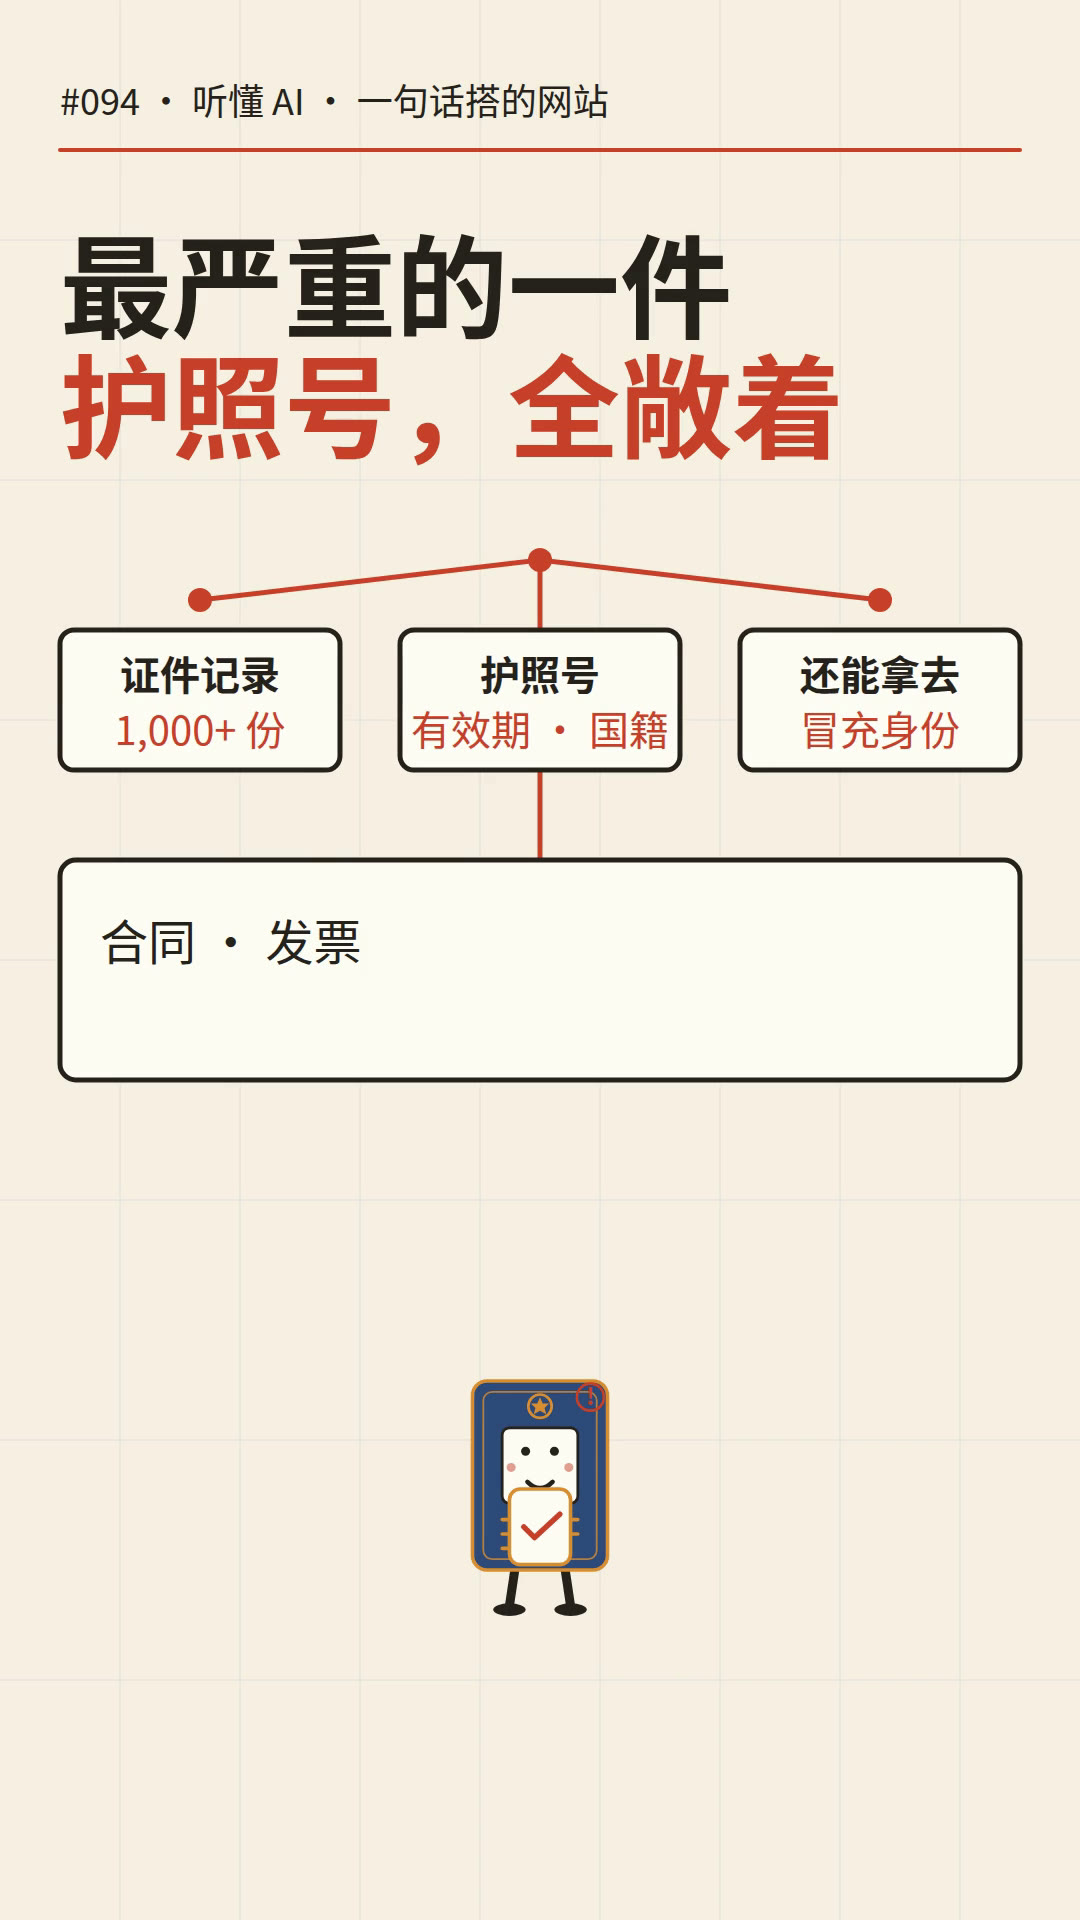
最严重的一家服务商,一千多份证件记录直接暴露:护照号、有效期、国籍,全齐。护照号这个级别的信息,拿去就能冒充身份。
此外还有成千上万份合同、发票、个人相册、内部 WhatsApp 聊天记录,以及一家服务商发给客户的二十八万封邮件。
这些数据能用来钓鱼、票务欺诈、身份盗用。研究者也坦言,他们没法确认这些数据有没有真的被滥用过。但门开着,就是风险本身。
为什么会这样
严格说,这是权限配置错了。数据库服务本身有访问控制,但要开发者自己配好每张表"谁能读、谁能改"。问题出在两个地方。
第一,平台反复强调"不用懂技术",可条款里写得明白,数据安全的责任全在用户自己身上。好用的承诺和沉重的责任之间,留了一道缝。
第二,这些网站都是一个模板套出来的。数据库集成走的都是固定套路,配置错的地方都一样。攻击者找到一种错法,就能批量扫一片——对一个网站有效的手法,换个网站几乎不用改就能再用一遍。
而不懂技术的人,最难发现自己配错了。研究者的结论很直接:好用的开发平台,不能代替上线前请专家审一遍权限。自动化检查可以做一部分,但代替不了专业的安全评估。
上线之前,先查权限
给所有用 AI 建站的人三句话。
第一,网站接管真实用户数据之前,先请人查一遍权限:谁能读这张表,谁能改这张表,账号之间有没有隔开。
第二,每次大改动之后,再查一遍。权限不是配一次就一劳永逸的。
第三,实在没有这方面的经验,就请专业的人来做。研究者没有公布具体的访问方法,免得让更多人顺着去扫——但这也意味着,门是不是开着,得你自己去确认。
网站搭起来只要一句话,但把门锁好,是另一回事。好用,不等于安全。
信源:Crissy Field《Lovable: Many Apps Expose Sensitive Data》(2026 年 11 月);Hacker News 讨论 HN 50499017。研究仅读取了部分数据,未公布访问方法;30% 这一数字只适用于被细查的 24,664 个网站,不宜直接读作整体泄露率。