验证过了,照样被盗号:令牌一偷走,多重验证就白过了|听懂AI #074
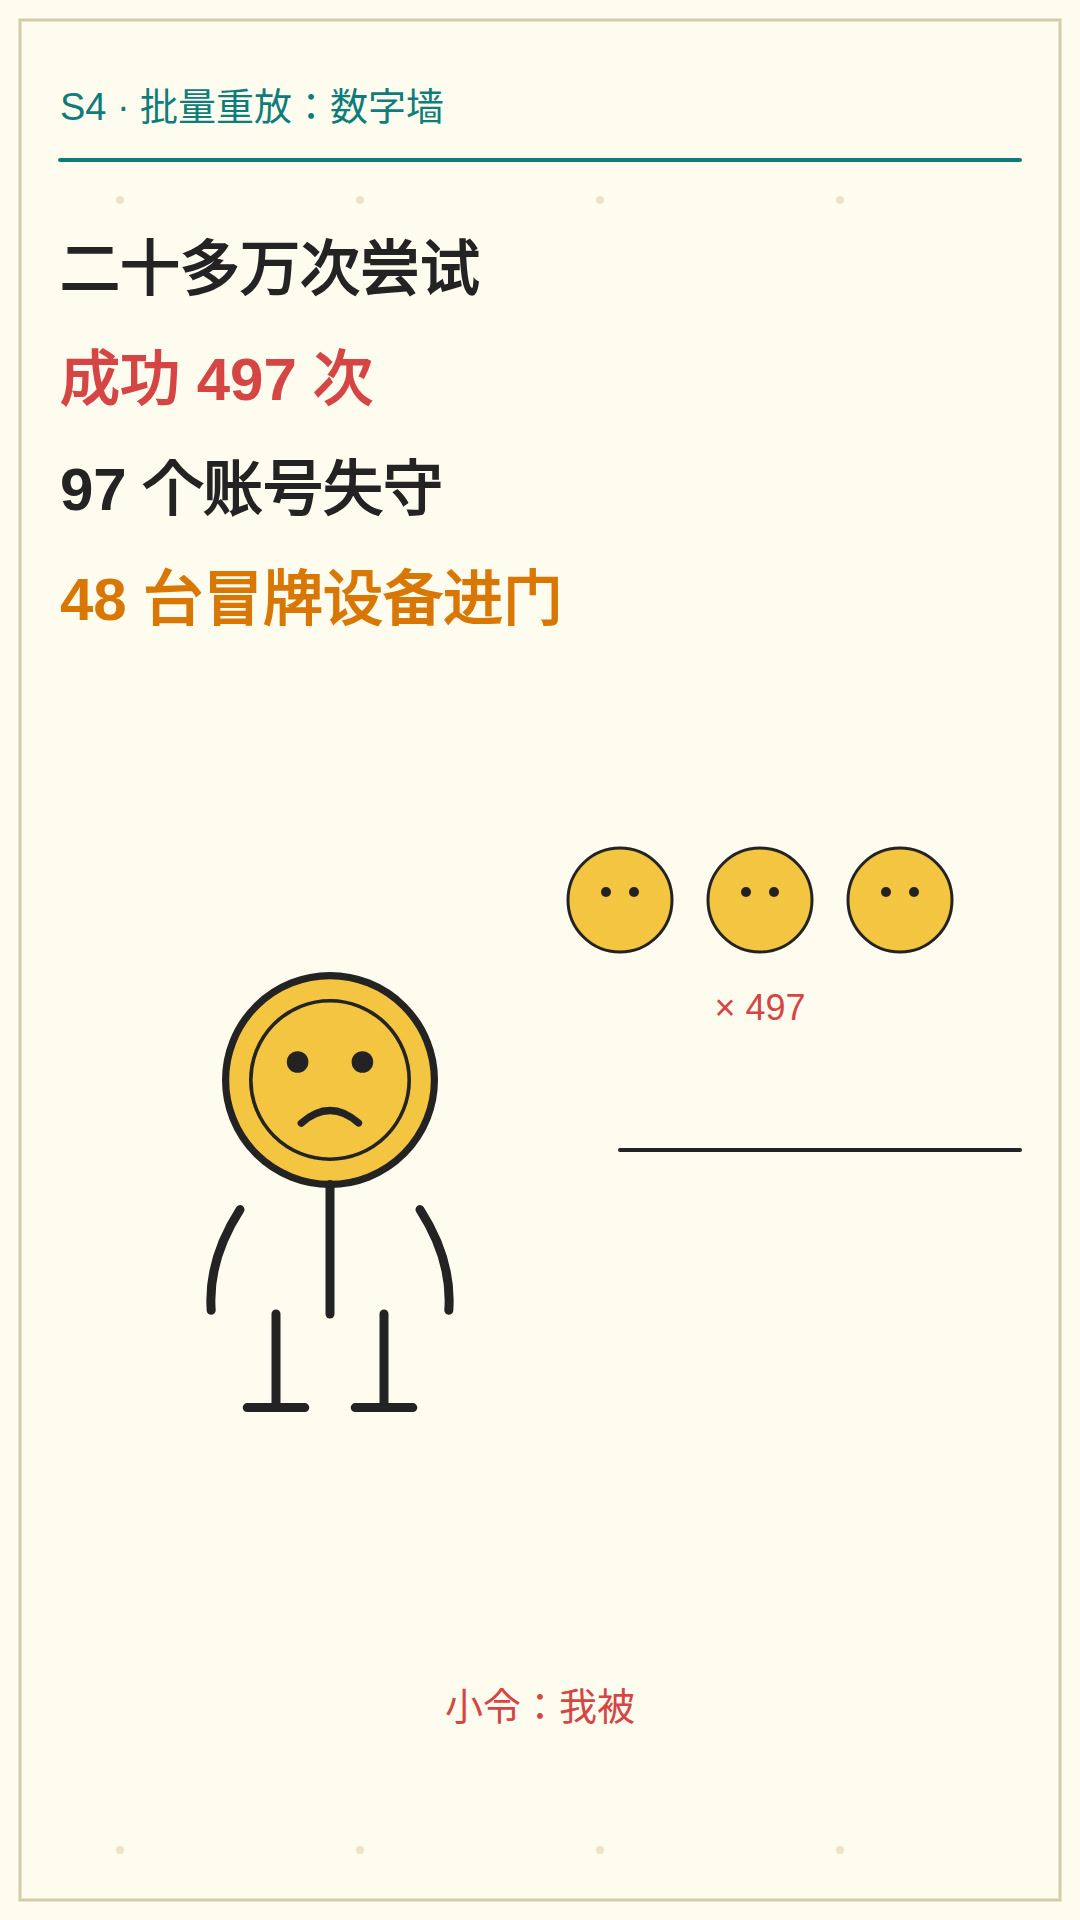
安全公司 Huntress 追踪了 2026 年 7 月 14 日到 9 月 22 日的一场攻击:二十多万次登录尝试里,成功了 497 次,最终 97 个账号失守,涉及 79 家机构,还注册了 48 台冒牌设备。 攻击者根本没去硬闯多重验证那道关,而是绕过去。
多重验证都过了,邮箱还是丢了。
安全公司 Huntress 追踪了 2026 年 7 月 14 日到 9 月 22 日的一场攻击:二十多万次登录尝试里,成功了 497 次,最终 97 个账号失守,涉及 79 家机构,还注册了 48 台冒牌设备。
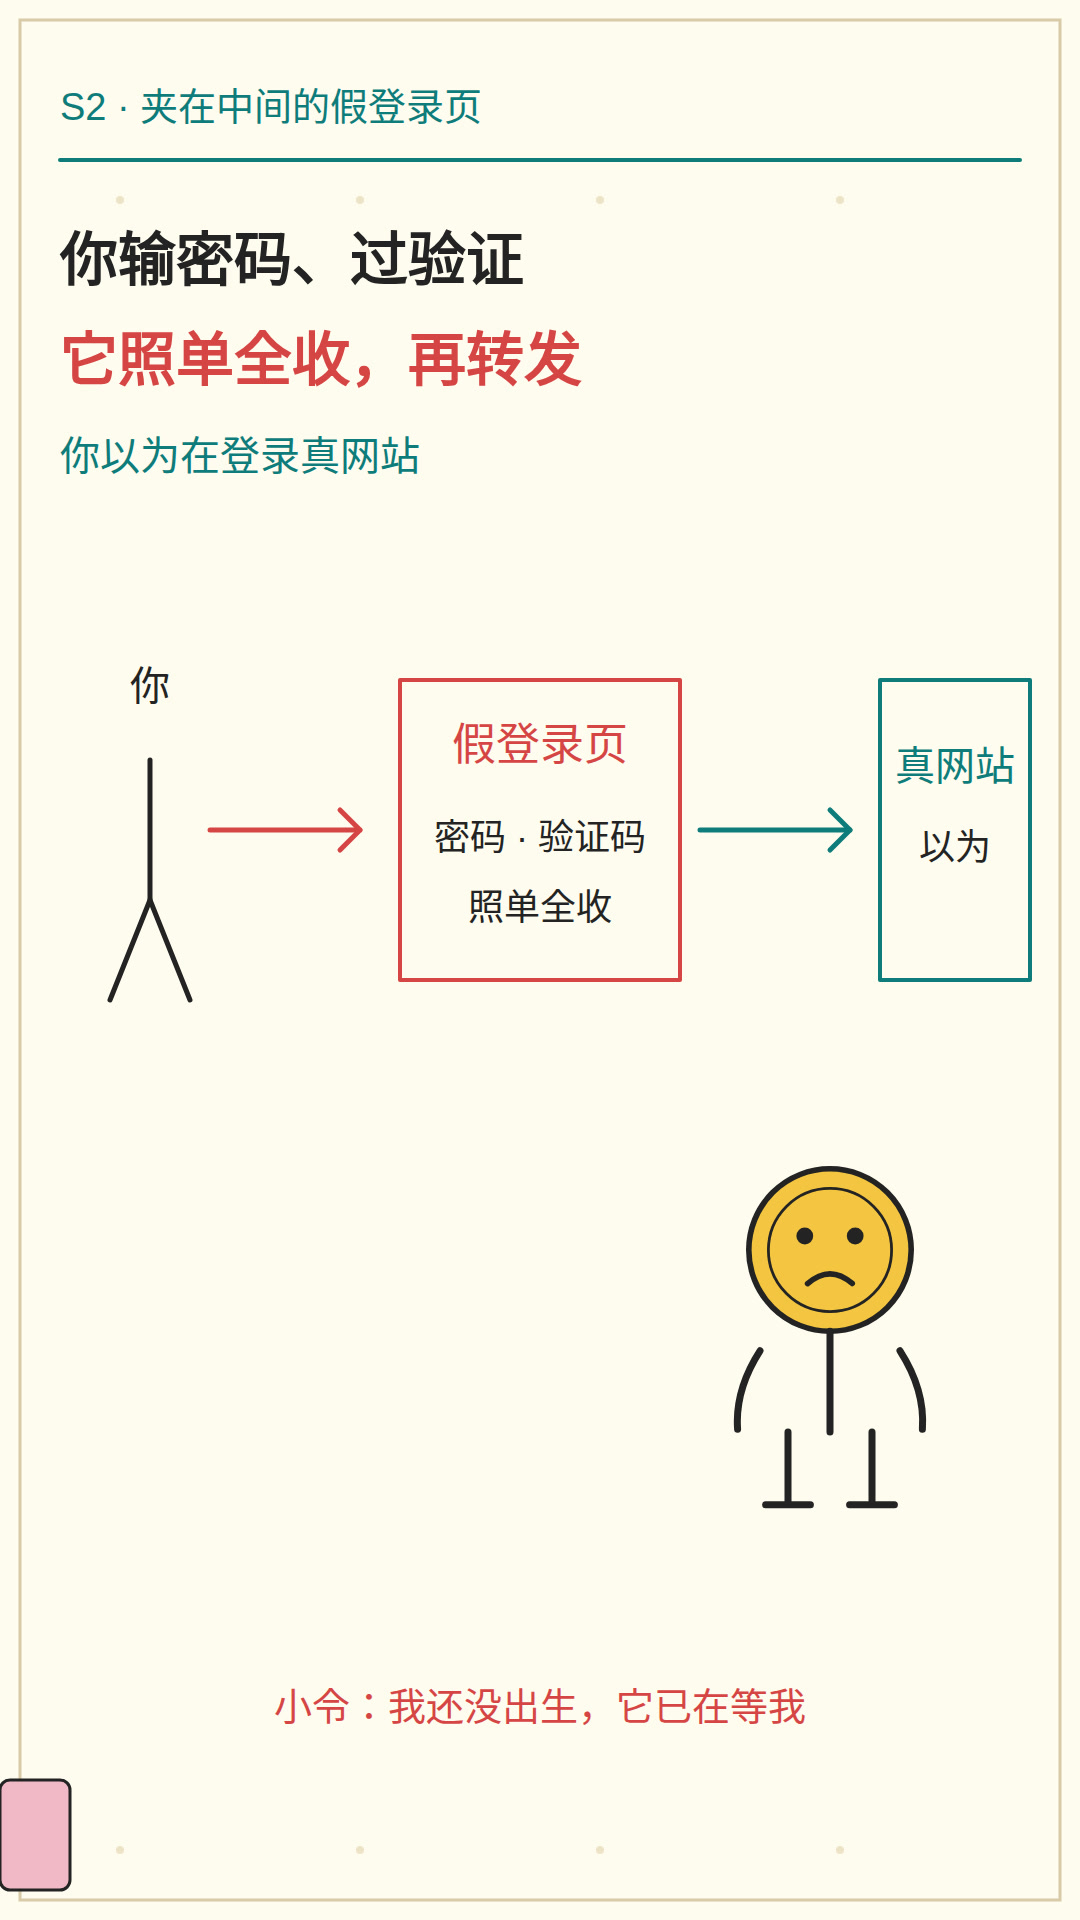
攻击者根本没去硬闯多重验证那道关,而是绕过去。先做一个假登录页,夹在你和真网站中间:你输密码、过验证,它都照单全收,再原样转发给真网站。真网站以为是你本人,就发了一张登录令牌——相当于一张已经盖好章的通行证。攻击者截下这张证,之后就不用再过验证了。
Huntress 把这种打法叫令牌喷洒:偷来的令牌被批量重放,像密码喷洒一样横扫多家机构,有的令牌在被偷几分钟内就被重放了。
得手之后,攻击者还要换锁:注册自己的验证器,删掉受害者原来的验证方式——在 19 家机构里,新验证方式是在首次登录后三小时内换上的;有一起案例,7 月 21 日会话被劫持后不到 51 分钟,一个名叫“iPhone 13”的新验证器就被激活了。有的还设了隐藏的收件规则,把提醒邮件悄悄挪走,让主人更晚发现。
所以只改密码不够。密码换了,偷走的令牌还在有效期内,冒牌设备和新验证器也还在,门就还开着。正确做法是连查带清:查登录记录、吊销可疑会话和令牌、清掉陌生的设备和验证方式,再关掉设备码登录这类高危入口。报告里也提到,配了条件访问策略的机构挡住了不少尝试。
记住这一句:验证通过的那一刻,真正值钱的是之后那张令牌。守住令牌,才算守住邮箱。
本文由每日自动管线生成:选题与素材来自 Hacker News 相关讨论、Huntress 的分析报告与 The Hacker News 2026 年 10 月 26 日的报道,访谈内容由 AI 基于公开资料整理,嘉宾为角色设定,观点不代表任何真实人物。
小听: 今天这期讲一个让人后背发凉的案子:多重验证都过了,邮箱还是丢了。先说说,这组数字到底是什么?
沈知远: 安全公司 Huntress 追踪了 2026 年 7 月 14 日到 9 月 22 日的一场攻击:二十多万次登录尝试里,成功了 497 次,最终 97 个账号失守,涉及 79 家机构,还注册了 48 台冒牌设备。10 月 26 日,The Hacker News 报道了这组数字。
小听: 攻击者是怎么做到的?多重验证不是号称最难过的关吗?
沈知远: 他们根本没去硬闯那道关,而是绕过去。先做一个假登录页,夹在你和真网站中间:你输密码、过验证,它都照单全收,再原样转发给真网站。真网站以为是你本人,就发了一张登录令牌——相当于一张已经盖好章的通行证。攻击者截下这张证,之后就不用再过验证了。
小听: 所以多重验证本身没有被攻破,被偷的是验证之后的东西?
沈知远: 对,这正是关键。验证只管“你是你”那一刻,验证通过之后发出的令牌,才是之后每次进门的凭证。Huntress 把这种打法叫令牌喷洒:偷来的令牌被批量重放,像密码喷洒一样横扫多家机构,有的令牌在被偷几分钟内就被重放了。
小听: 得手之后,攻击者还干了什么?
沈知远: 换锁。得手后他们注册自己的验证器,删掉受害者原来的验证方式——在 19 家机构里,新验证方式是在首次登录后三小时内换上的;有一起案例,7 月 21 日会话被劫持后不到 51 分钟,一个名叫“iPhone 13”的新验证器就被激活了。有的还设了隐藏的收件规则,把提醒邮件悄悄挪走,让主人更晚发现。
小听: 那受害者改密码有用吗?
沈知远: 只改密码不够。密码换了,偷走的令牌还在有效期内,冒牌设备和新验证器也还在,门就还开着。正确做法是连查带清:查登录记录、吊销可疑会话和令牌、清掉陌生的设备和验证方式,再关掉设备码登录这类高危入口。报告里也提到,配了条件访问策略的机构挡住了不少尝试。
小听: 对普通人来说,最该记住的一句是什么?
沈知远: 验证通过的那一刻,真正值钱的是之后那张令牌。守住令牌,才算守住邮箱。下次登录页看起来再像真的,也先看一眼网址;公司邮箱如果出现陌生的验证器或收件规则,别犹豫,马上找管理员。
小听: 谢谢沈知远。本期选题来源是 Hacker News 相关讨论与 Huntress 的分析报告,完整数字以 Huntress 原文为准;访谈内容由 AI 基于公开资料整理,嘉宾为角色设定,观点不代表任何真实人物。
参考链接
- The Hacker News:Microsoft 365 Token-Replay Attacks Compromise 97 Accounts at 79 Organizations — http://thehackernews.com/2026/10/microsoft-365-token-replay-attacks.html