AI 一夜挖出 948 个内核提权漏洞:通往最高权限的路|听懂AI #086
利努克斯内核有四千多万行代码,你的手机、云服务器、超级计算机,全都跑在它上面。一家顶尖实验室造了一条全自动找漏洞的流水线:十二小时扫出两千三百零八个疑点,三十小时复现一千七百二十四个,最后做成一千一百六十九个提权利用,配上九百四十八个补丁。
利努克斯内核有四千多万行代码,你的手机、云服务器、超级计算机,全都跑在它上面。一家顶尖实验室造了一条全自动找漏洞的流水线:十二小时扫出两千三百零八个疑点,三十小时复现一千七百二十四个,最后做成一千一百六十九个提权利用,配上九百四十八个补丁。
这篇论文的标题就叫《A Thousand Fewer Paths to Root》——少了一千条通往最高权限的路。11 月 4 日登上 Hacker News 首页,冲到 486 分、361 条评论。
五步流水线,全自动
流水线一共五步,机器自己找、自己验、自己写补丁,人只在最后把关。
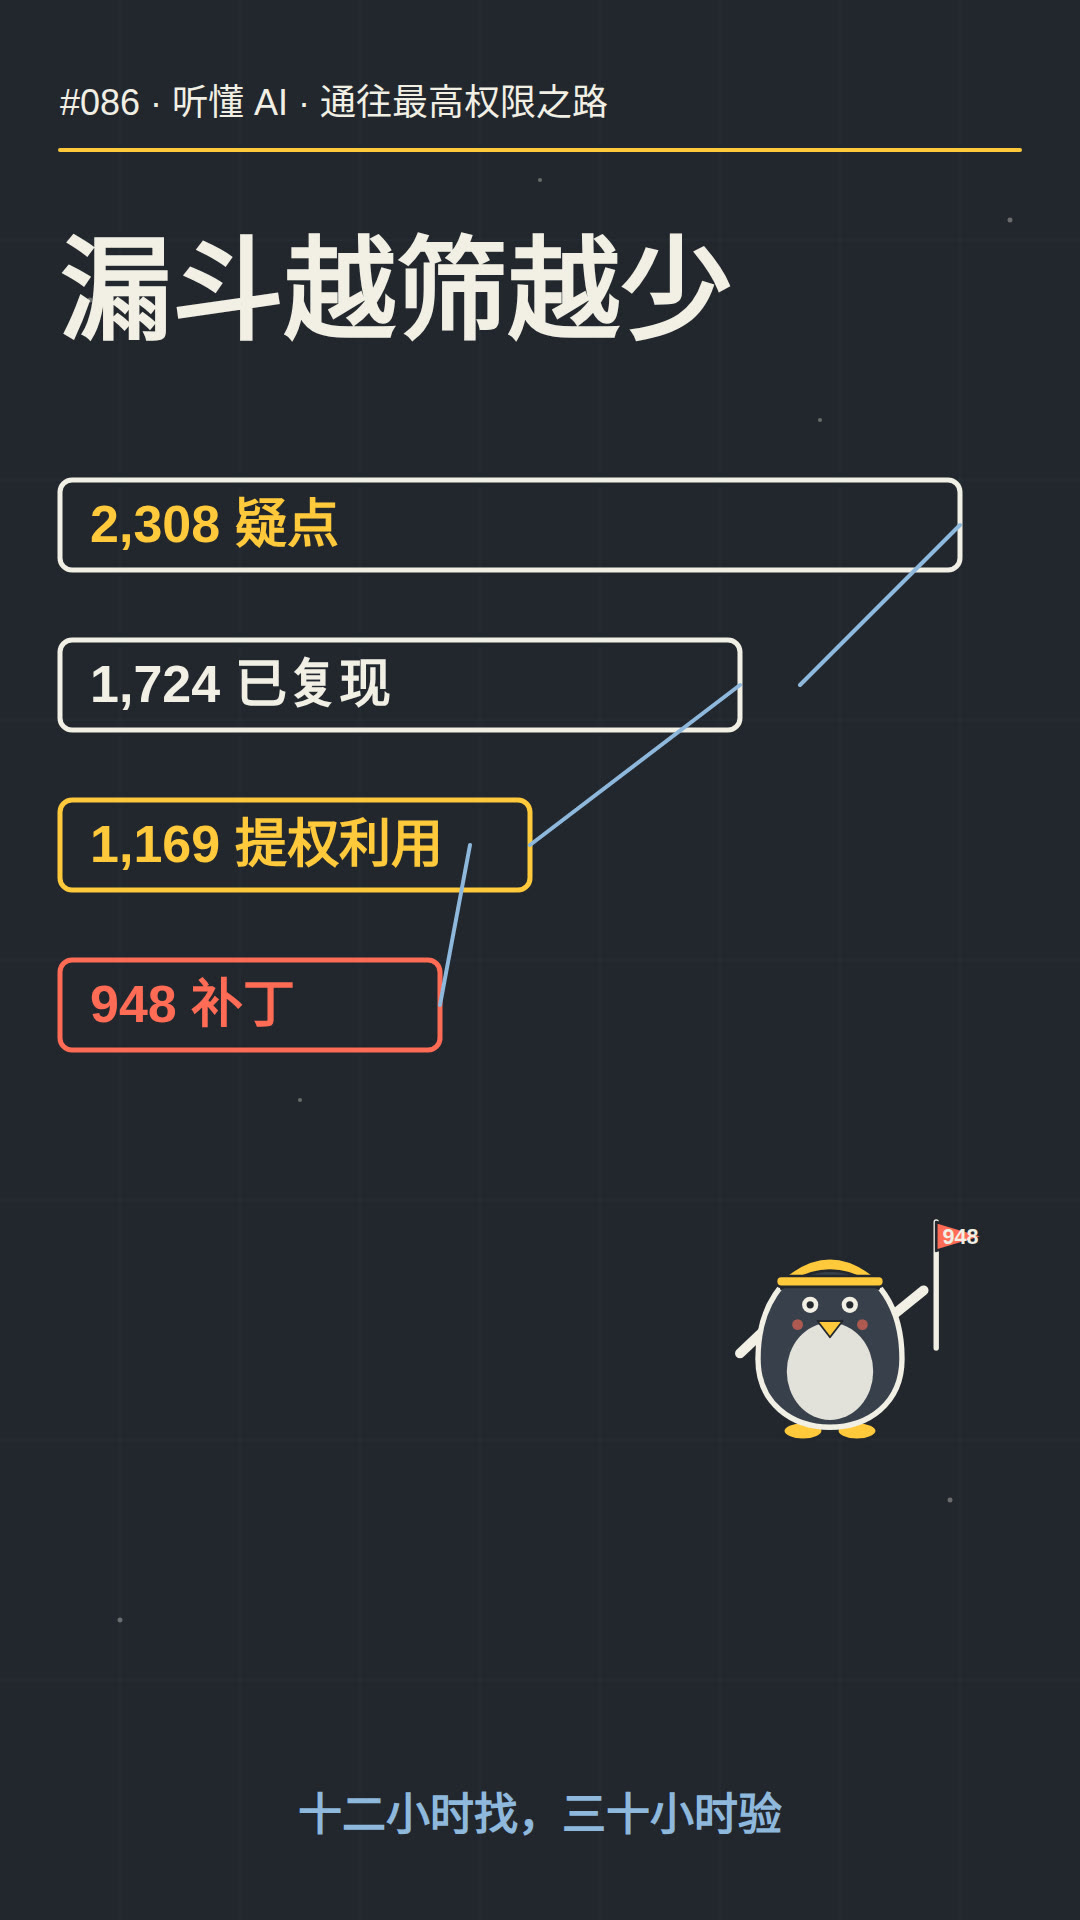
第一步侦察:侦察智能体先把内核翻一遍,圈出五千零三十四个值得审计的目标,大概两百八十万行代码,只占内核的百分之七,先把范围缩下来。这一步只花了三千四百多美元。
第二步分析:分析智能体读代码、找疑点,十二个小时,扫出两千三百零八个候选问题,花了三十一万多美元。
第三步复现:每个候选问题,复现智能体都在隔离的虚拟机里写概念验证程序,跑一遍,看能不能真的触发。三十个小时,复现了一千七百二十四个,差不多四分之三是真的。这一步花了七万三千多美元。
第四步评估:这些真漏洞里,哪些能提权?最后做成了一千一百六十九个能用的提权利用,和两百九十一个信息泄露利用。这一步最贵,花了七十七万多美元。
第五步打补丁:给每个漏洞写补丁,九百四十八个不同的补丁。最后一步才是人:安全研究员逐个复核,确认严重程度,再报给内核维护者。
这一趟多少钱
全程接口调用账单,一百二十一万三千多美元。平均算下来,一个提权利用的成本是三百五十九美元。
有意思的是,失败的尝试比成功的贵得多:六十九次失败的利用尝试,平均每次花了三千九百多美元,而成功的一千一百六十九次,平均每次只要三百六十美元。论文里写得很直白:给尝试设个止损线,比如一小时没进展就停,能省不少钱。
模型越强,找得越多
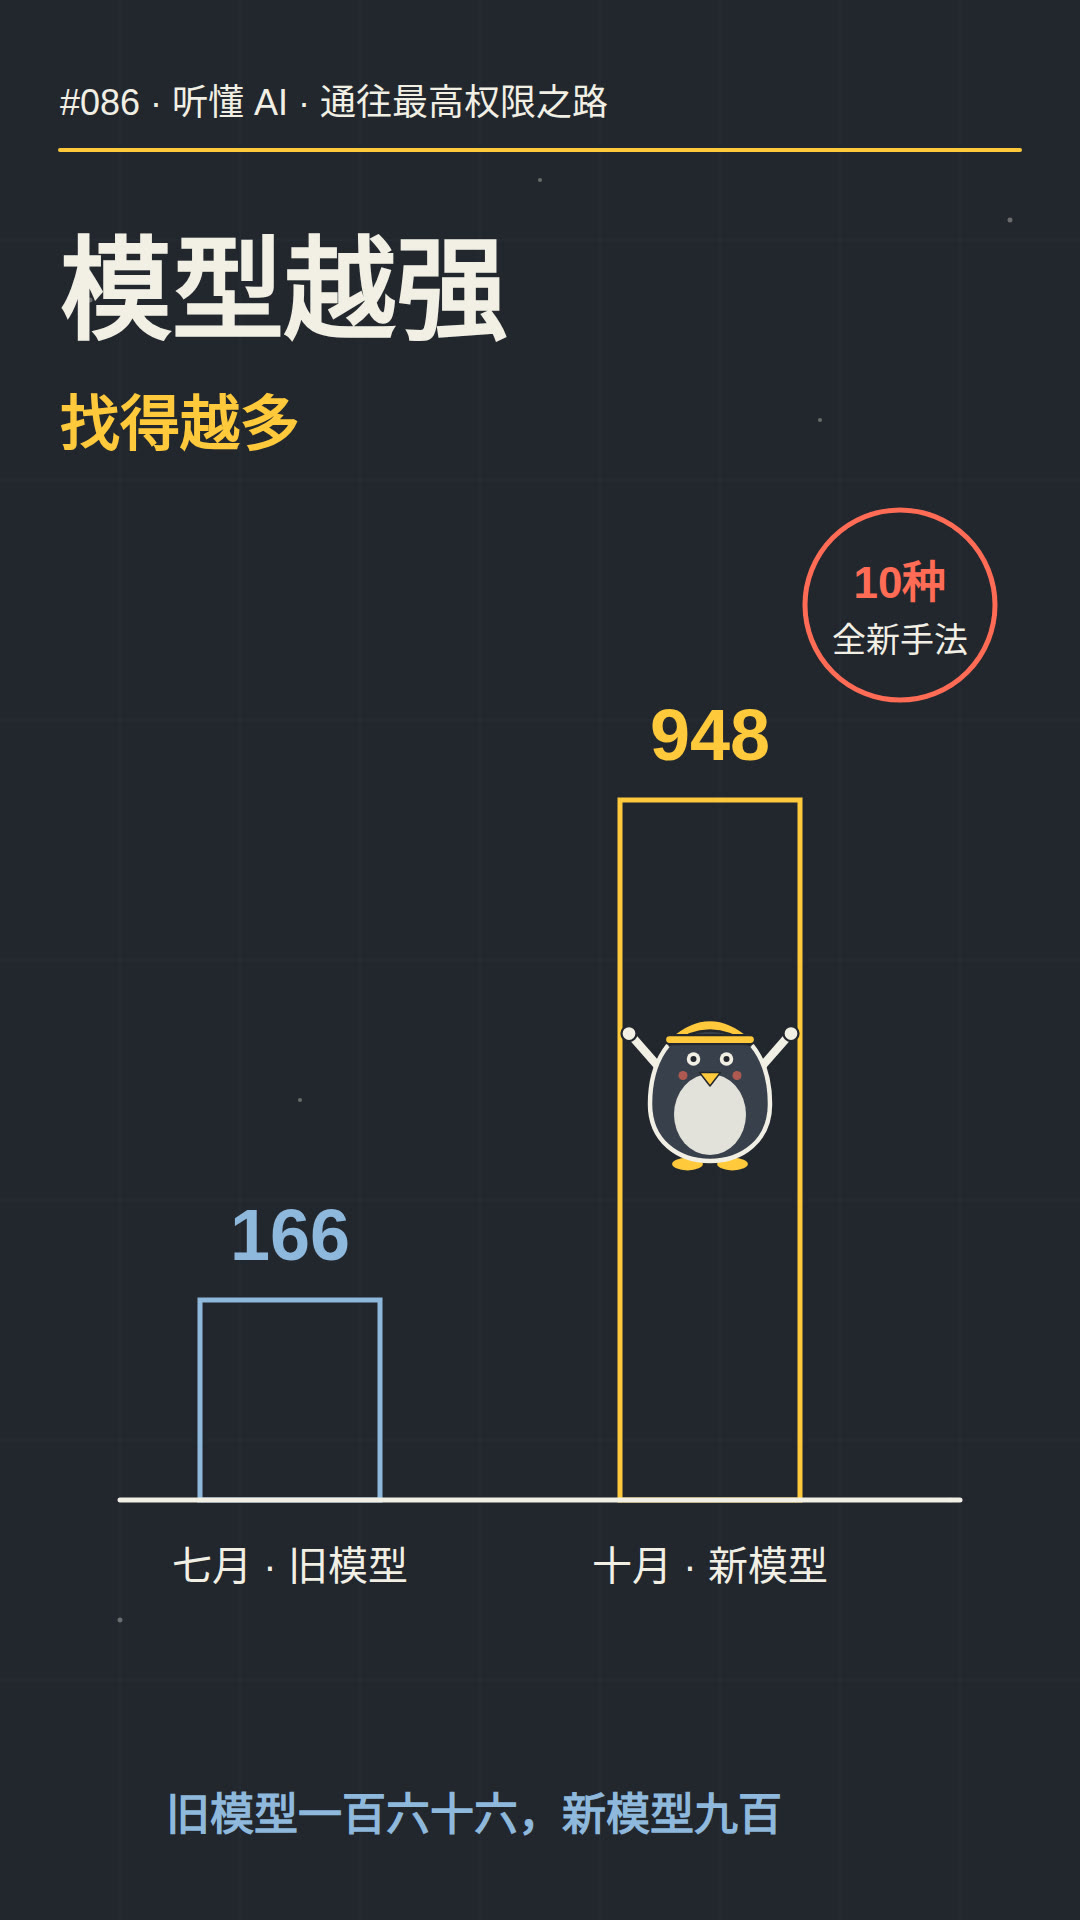
论文里有个直接对比。今年七月,旧模型跑同一套流程,找到一百六十六个提权漏洞,花了五十一万美元。十月,新模型跑了一遍,找到九百四十八个。模型一升级,找出来的漏洞直接翻了快六倍。
更值得注意的是,他们抽查了一百六十六个利用,发现了十种全新的利用手法——连第三方内核利用专家都没见过。其中两种是全新的持久弹性对象喷洒技巧,两种是新的页面排布技巧,五种是直接拿最高权限的数据-only 手法,还有一种是任意类型混淆。出于安全考虑,论文没有公开这些手法的完整技术细节。
模型不只是在套已知套路,它在发明新招。
防守方也没闲着
扫描结束才十天,六十一个提权漏洞已经修进了上游内核,四十三个有了待审补丁,还有两百九十九个正在公开报告和讨论。维护者修得很快。
但论文里有一句评论被顶得很高:从现在起,一个没打最新补丁的普通账号,对资源充足的攻击者来说,实际就等于最高权限。
别拖更新
以前找漏洞靠人,一个一个慢慢挖;现在是流水线,十二小时扫两千多个。攻防双方都在加速,这场比赛拼的就是速度。你的系统更新得越及时,攻击者的路就越少——这篇论文的标题,其实就是这个意思:少了一千条路。
本文由每日自动管线生成:选题与素材来自 Hacker News 相关讨论与 OpenAI 论文《A Thousand Fewer Paths to Root》,访谈内容由 AI 基于公开资料整理,嘉宾为角色设定,观点不代表任何真实人物。
小听: 知远,今天这期数字有点吓人:一家实验室说,他们用 AI 流水线在利努克斯内核里挖出了九百四十八个提权漏洞。九百四十八个,这是什么概念?
沈知远: 先说背景。利努克斯内核有四千多万行代码,你的手机、云服务器、超级计算机,全都跑在它上面。提权漏洞的意思是:一个普通账号,不需要密码,就能拿到管理员权限,也就是 root。这篇论文的标题就叫《少了一千条通往最高权限的路》——AI 不是在找一个漏洞,是在批量找。
小听: 批量找?怎么做到的?
沈知远: 他们搭了一条五步流水线,全自动。第一步侦察:侦察智能体先把内核翻一遍,圈出五千零三十四个值得审计的目标,大概两百八十万行代码,只占内核的百分之七,先把范围缩下来。第二步分析:分析智能体读代码、找疑点,十二个小时,扫出两千三百零八个候选问题。
小听: 扫出来就等于真有漏洞吗?
沈知远: 不等于,这就是第三步存在的意义:复现。每个候选问题,复现智能体都在隔离的虚拟机里写概念验证程序,跑一遍,看能不能真的触发。三十个小时,复现了一千七百二十四个,差不多四分之三是真的。第四步评估:这些真漏洞里,哪些能提权?最后做成了一千一百六十九个能用的提权利用,和两百九十一个信息泄露利用。第五步打补丁:给每个漏洞写补丁,九百四十八个不同的补丁。最后一步才是人:安全研究员逐个复核,确认严重程度,再报给内核维护者。
小听: 这一趟花了多少钱?
沈知远: 账单是公开的:全程接口调用花了一百二十一万三千多美元。平均算下来,一个提权利用的成本是三百五十九美元。侦察最便宜,三千多美元;最贵的是写利用那一步,花了七十七万多。
小听: 模型越强,找得越多?
沈知远: 对,论文里有个直接对比。今年七月,旧模型跑同一套流程,找到一百六十六个提权漏洞,花了五十一万美元。十月,新模型跑了一遍,找到九百四十八个。模型一升级,找出来的漏洞直接翻了快六倍。更值得注意的是,他们抽查了一百六十六个利用,发现了十种全新的利用手法——连第三方内核利用专家都没见过。模型不只是在套已知套路,它在发明新招。
小听: 那防守方呢?九百多个漏洞,就这么躺在那儿?
沈知远: 恰恰相反。扫描结束才十天,六十一个提权漏洞已经修进了上游内核,四十三个有了待审补丁,还有两百九十九个正在公开报告和讨论。维护者修得很快。但论文里有一句评论被顶得很高:从现在起,一个没打最新补丁的普通账号,对资源充足的攻击者来说,实际就等于最高权限。
小听: 所以普通人该怎么办?
沈知远: 一句话:别拖更新。以前找漏洞靠人,一个一个慢慢挖;现在是流水线,十二小时扫两千多个。攻防双方都在加速,这场比赛拼的就是速度。你的系统更新得越及时,攻击者的路就越少——这篇论文的标题,其实就是这个意思:少了一千条路。
小听: 感谢知远。我是小听,我们下期见。