一行请求,拿下服务器:PHP2Shell 高危漏洞始末
一行请求,就能拿到服务器的 shell。2026 年 10 月 20 日,Wiz Research 披露了 PHP 核心两组远程代码执行高危漏洞,统称 PHP2Shell(CVE 2026 109618 / CVE 2026 109619,CVSS v4 9.2)。攻击者无需登录,一个请求就能在服务器上执行任意代码。
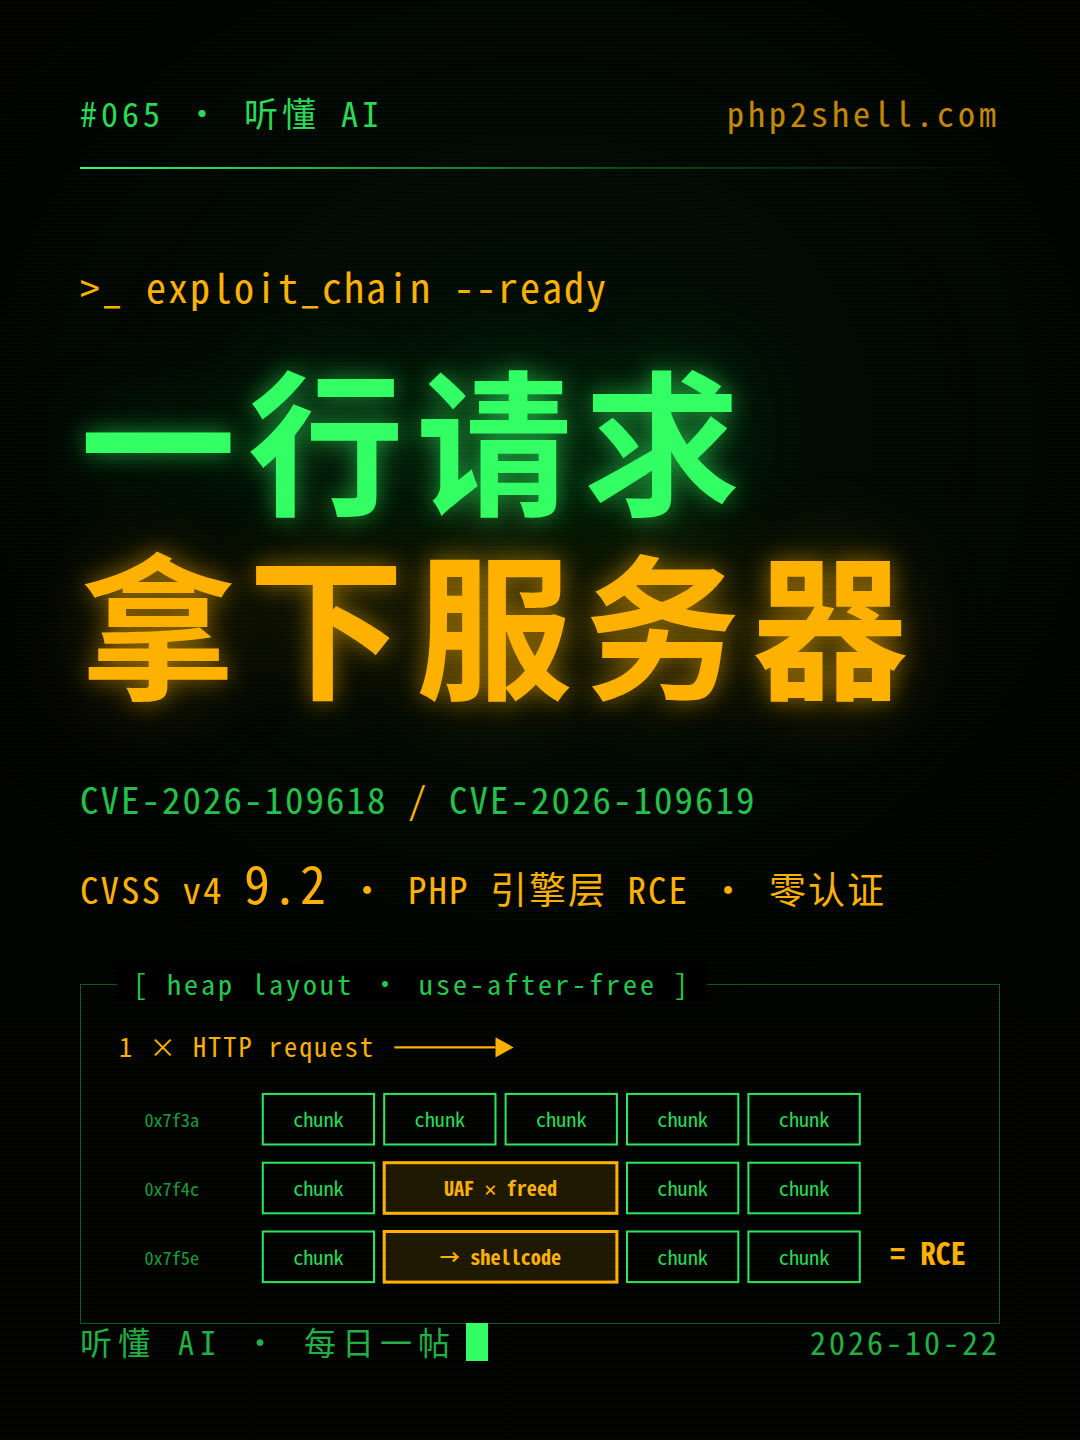
一行请求,就能拿到服务器的 shell。2026 年 10 月 20 日,Wiz Research 披露了 PHP 核心两组远程代码执行高危漏洞,统称 PHP2Shell(CVE-2026-109618 / CVE-2026-109619,CVSS v4 9.2)。攻击者无需登录,一个请求就能在服务器上执行任意代码。更吓人的是:漏洞藏在 PHP 引擎深处,与应用代码无关——连一行 "Hello World" 的应用都可能中招。而 PHP,驱动着全球约七成的网站。
今天请来安全研究员沈知远,拆一拆这场"一行请求拿下服务器"的事故,以及它背后那个更大的拐点:AI 正在改写挖洞这件事的生产函数。
本文由每日自动管线生成:选题与素材来自 Hacker News 公开讨论(HN 1499 分 / 648 评论),访谈内容由 AI 基于公开资料整理,嘉宾为角色设定,观点不代表任何真实人物。
小听: 知远,一句话:PHP2Shell 到底是什么漏洞?
沈知远: PHP 引擎两组高危漏洞,编号 CVE-2026-109618 和 CVE-2026-109619,CVSS v4 评分 9.2,属于"危急"级别。核心能力是:零认证、远程代码执行——攻击者不需要账号,一个 HTTP 请求发过去,就能在服务器上执行任意代码。发现者是 Wiz Research,10 月 20 日公开披露;加州的 Calif 和 OpenAI 安全团队也独立发现了它。
小听: 无需认证就能 RCE,影响面有多大?
沈知远: 先看规模:PHP 驱动全球约 70% 的网站,WordPress、Joomla、Drupal、维基百科的 MediaWiki,全在上面跑。再看深度:这两组漏洞影响过去十年发布的所有 PHP 版本,可追溯到 PHP 5.4。关键是位置——漏洞在 PHP 引擎层,不在任何应用代码里。你的代码写得再安全也没用,引擎先中招。Wiz 已经在 WordPress、Drupal、Joomla 的最新容器镜像上演示了完整的远程攻破。
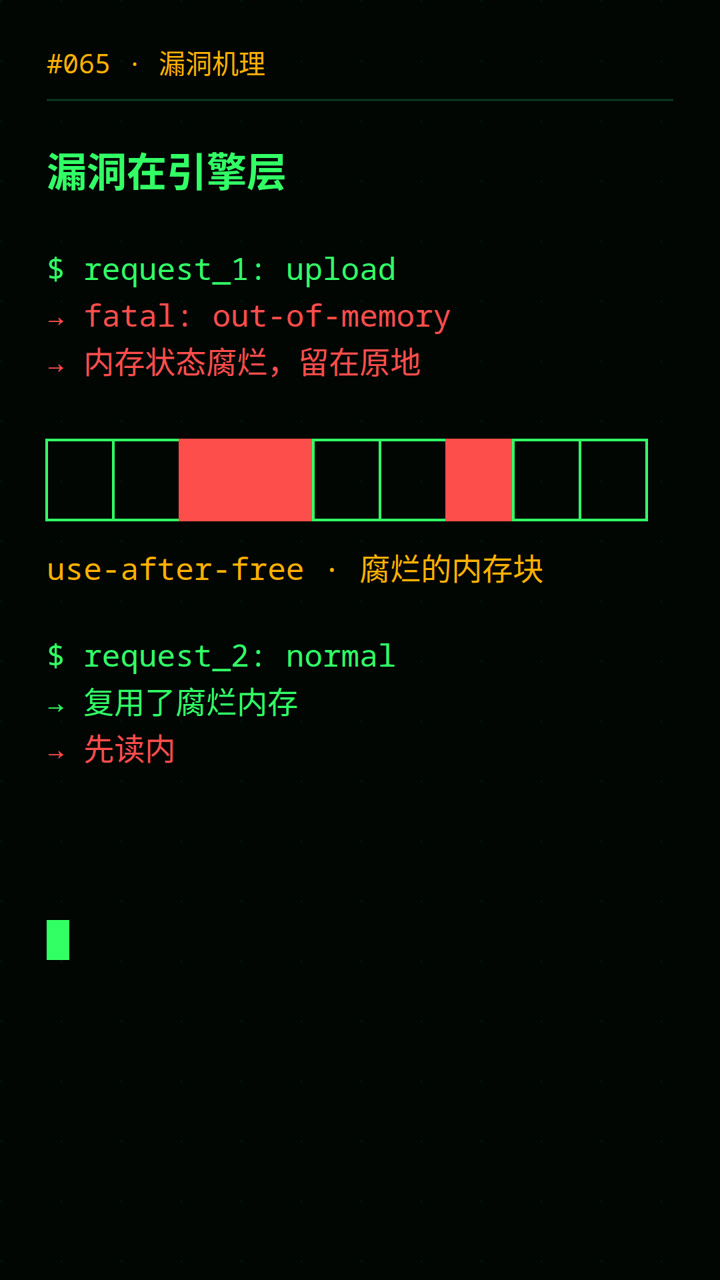
攻击链路:一个请求触发致命错误,留下腐烂的内存状态;下一个请求复用它,先读内存,再写代码。
小听: 攻击链路具体是什么样的?
沈知远: 两组 CVE 是两种打法,但根子是同一个毛病:PHP 在请求异常结束(比如内存耗尽的致命错误)时,会把腐烂的内部状态留在原地,下一个落在同一个 worker 进程的请求会把它复用。第一组 CVE-2026-109618,走的是上传进度反序列化触发的 use-after-free,能拿到进程内存的读写能力;第二组 CVE-2026-109619,是致命错误回溯的 use-after-free,加上 OPcache 类型混淆和陈旧全局状态,组合起来致 RCE。流程是固定的:先读内存搞清布局,再写内存拿下执行。顺带一提,读内存这一步本身就很值钱——攻击者能直接从 PHP worker 进程的内存里读出密码、token、API 密钥。不只是拿下机器,钥匙也一起扒走了。
小听: 漏洞代码躺了十多年,为什么是现在被挖出来?
沈知远: 这是整个事件最大的拐点。人类专家其实早就知道这类内存安全问题存在,2024 年还有 PHP 核心开发者在审计中发现过相关苗头,但大家的共识是:要把这些点串成一条完整、可远程利用的攻击链,太难了,就搁置了。结果 Wiz 的研究员借助 Gemini 4 Argon、GPT-5.6 Sol 和 Wiz Atlas,一名单个研究员用一周时间,走完了过去世界级团队几个月的工作。有人把它叫做 AI 时代的 Heartbleed、Log4Shell——不只是又一个高危漏洞,而是挖洞这件事的生产函数真的变了。
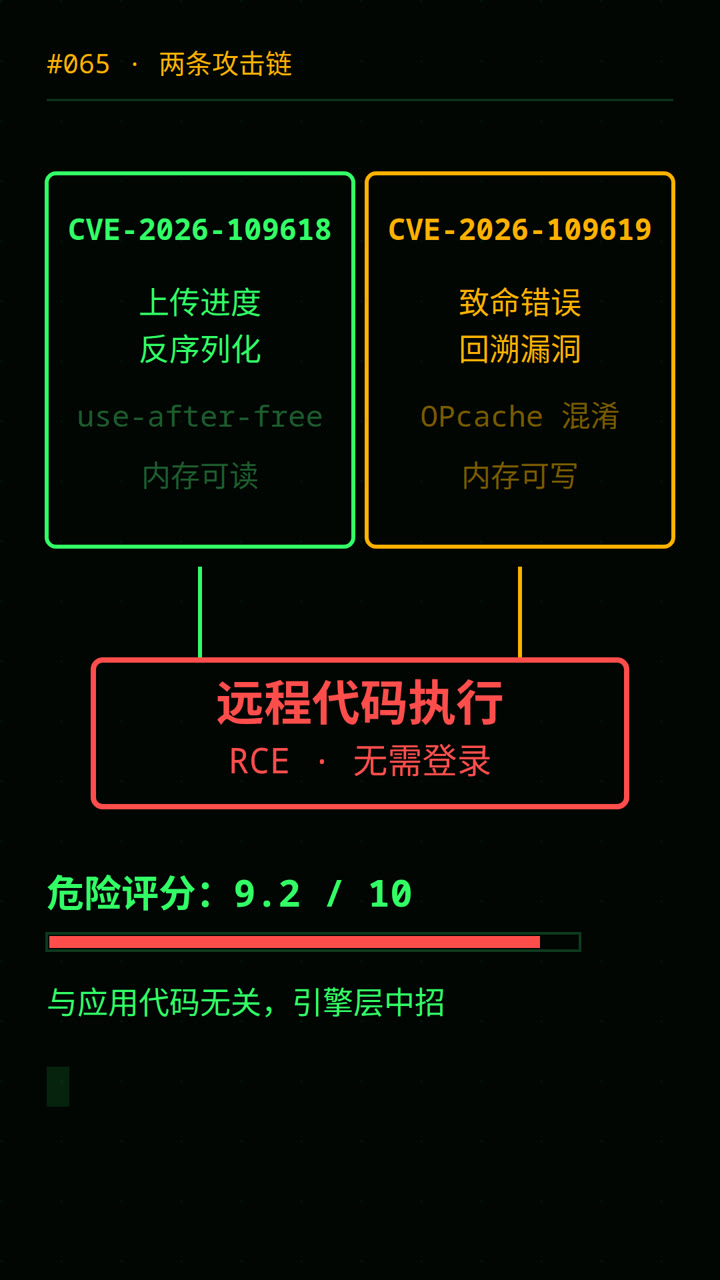
两组 CVE,两种打法,终点都是未经认证的远程代码执行。
小听: 给运维同学一句实在的建议?
沈知远: 官方在 10 月 21 日已经发布了修复版本:PHP 8.5.12、8.4.27、8.3.36、8.2.35。官方口径只有一句话——升级是唯一的完整解法。注意,PHP 8.1 及更早的版本官方已经不再维护,还在跑老版本就等于裸奔。先查版本,再排期升级,越快越好。
小听: 总结一下:十年老代码、AI 一周挖穿、七成网站受影响、升级是唯一解法。感谢知远,明天见。
参考资料:Wiz Research 披露博客 · php2shell.com · PHP 官方安全公告(2026-10-21)