一颗星号,打开了所有 Alpine 服务器的门:sshole 漏洞|听懂AI #085
四十六年后,这颗星号成了开门的钥匙:只要输入一个 257 到 1024 个字符的密码,就能登录 Alpine Linux 服务器上任何密码字段是星号的账号——包括管理员账号。这个漏洞叫 sshole,11 月 5 日登上 Hacker News 首页,一天冲到 2100 多分、500 多条评论。
一九八零年,有个程序员在系统文件里,给一个永远不该登录的账号,写下了一个星号。
四十六年后,这颗星号成了开门的钥匙:只要输入一个 257 到 1024 个字符的密码,就能登录 Alpine Linux 服务器上任何密码字段是星号的账号——包括管理员账号。这个漏洞叫 sshole,11 月 5 日登上 Hacker News 首页,一天冲到 2100 多分、500 多条评论。
一九八零年:星号是一把锁
那时候 Unix 的密码哈希直接写在 /etc/passwd 文件里,谁都能读。Bill Joy 在 BSD-3 里给 daemon 这个账号写了个 *,备注一栏写着“The devil himself”,魔鬼本人。
星号不是哈希,什么密码都对不上它。它的意思很简单:这扇门,谁也别想进。
后来密码搬进了影子文件 /etc/shadow,哈希前面带 $6$,意思是 SHA512 加盐值算出来的。你输密码,系统拿同一个盐值再算一遍,对上了才开门。星号还是那个星号,没东西可比,永远对不上。
二零一二年:密码库改了规矩
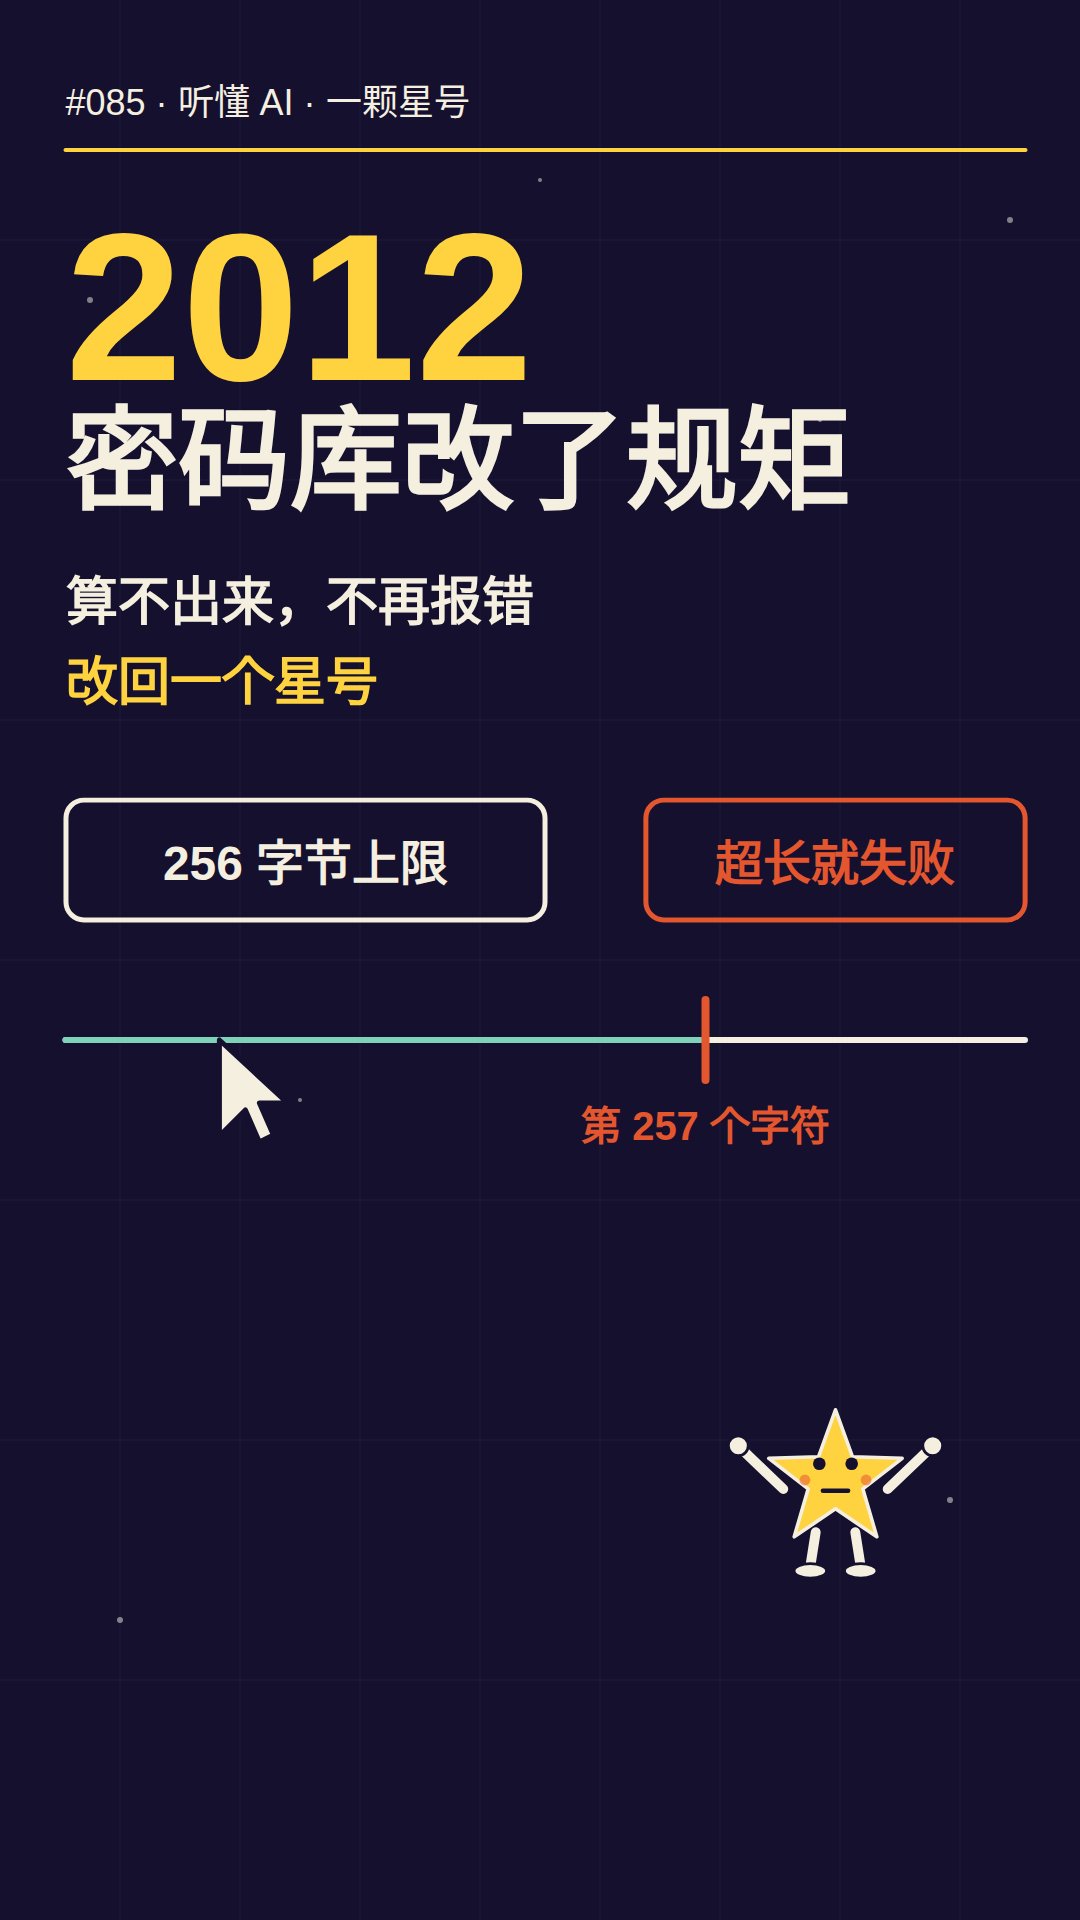
Alpine Linux 用的底层密码库是 musl。二零一二年,musl 改了一个规矩:以前 crypt() 算不出来就返回空指针,很多程序不检查空指针,直接崩溃。musl 的修复是:算不出来,就回一个星号。反正星号永远对不上,安全是一样的。
二十天后,musl 又给 SHA512 加了个上限:密码超过 256 个字节,直接拒绝。拒绝,也回一个星号。
二零一六年:借别人的盐值
二零一六年,OpenSSH 修了一个计时漏洞(CVE-2016-6210):问一个不存在的用户,它立刻说不;问真实用户,要多花几毫秒。光靠快慢就能猜出谁存在。
修复办法是:不存在的用户,也借别的账号的盐值,假装验一遍,慢一点再说不。结果密码字段是星号的真账号,也走了这条路——它也借了别人的盐值。
二零二二年:管理员锁成星号
Alpine 自己的 root 账号,兜兜转转也变成了星号。二零一九年,Alpine 的 Docker 镜像被发现 root 根本没有密码(CVE-2019-5021),先用感叹号 ! 锁住,结果不用 PAM 时连 SSH 钥匙也进不来了。二零二二年,Alpine 3.16 把 root 改成星号:钥匙能进,密码锁死。本意很好。
二零二六年:四十六年的伏笔一次拼齐
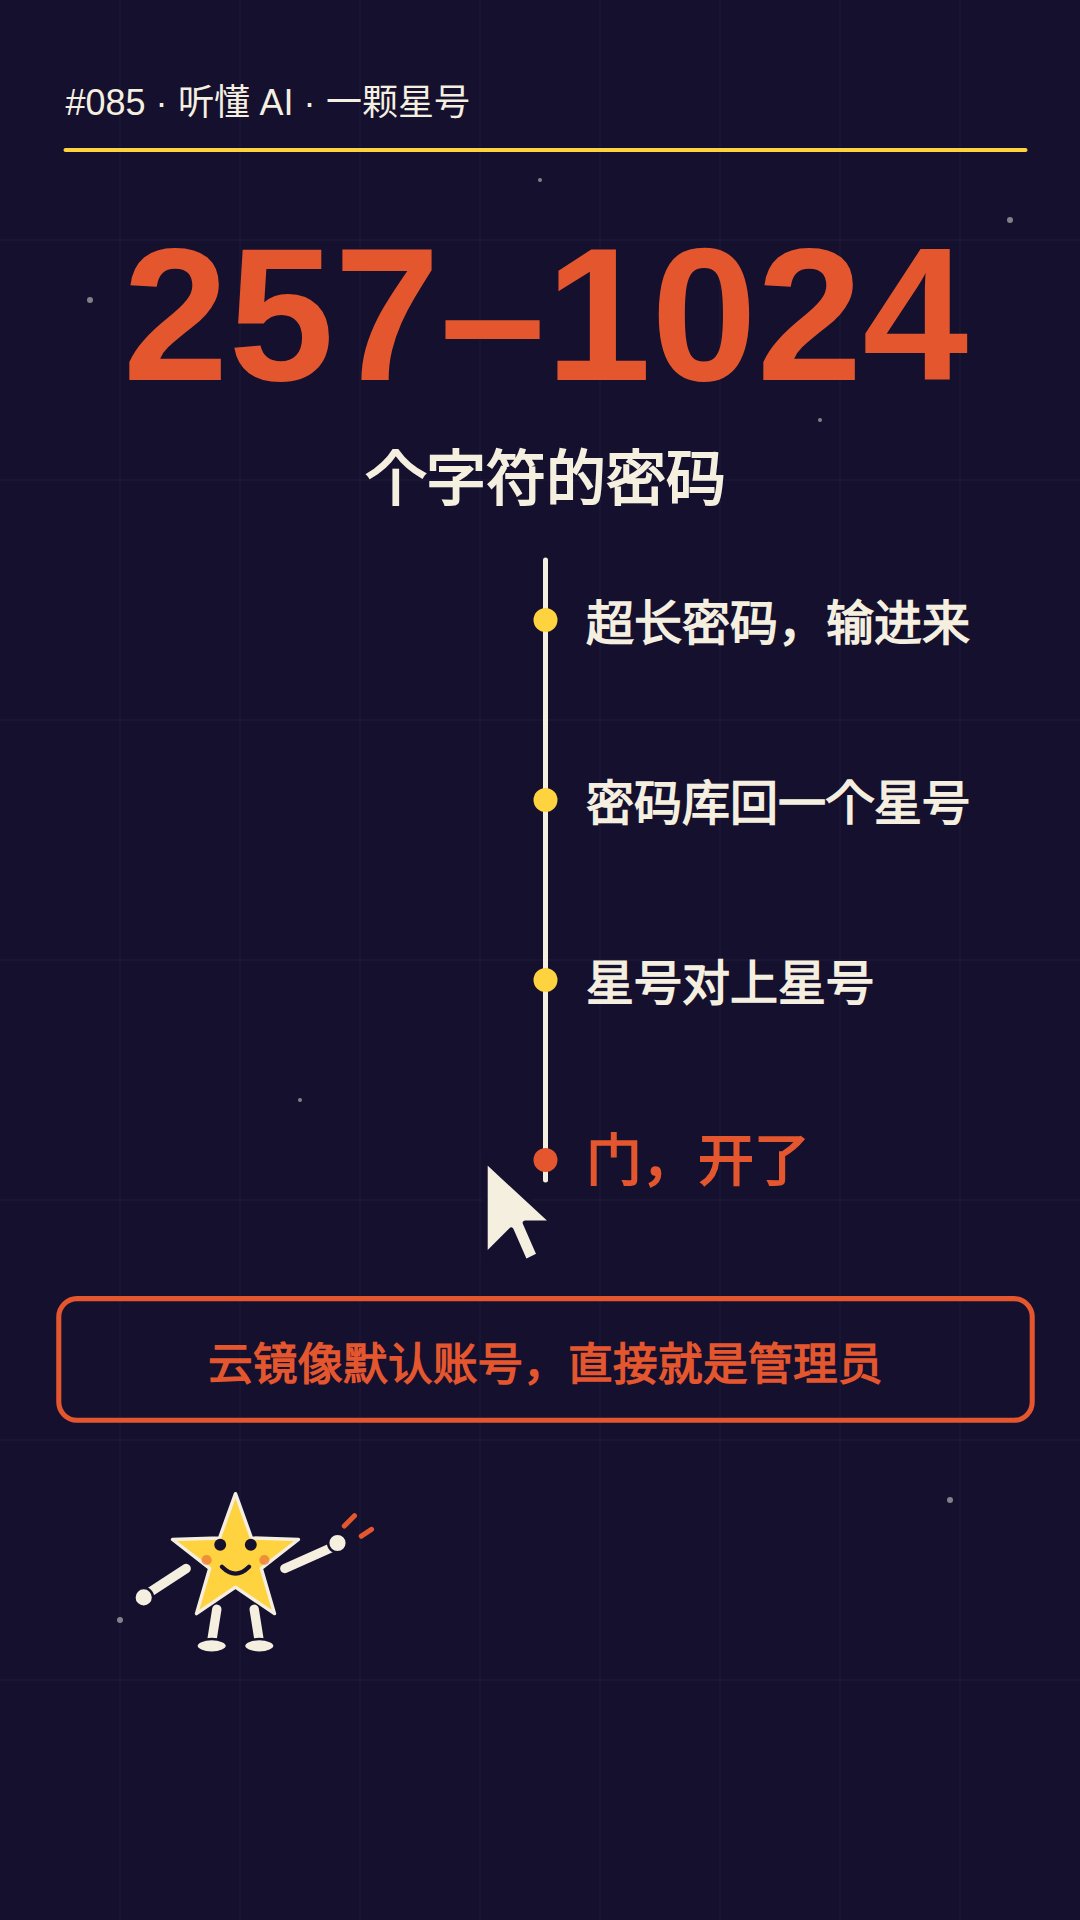
漏洞就这样拼齐了。输一个 257 到 1024 个字符的密码:密码库算不出,回一个星号;星号对上星号,门开了。
发现者把全过程写在了 sshole.com 上:他带着一群 AI 智能体,对各种组合的登录服务发了一万七千六百多次怪登录,怪哈希、坏账号、超长密码,全都试了一遍。只有 musl 加不用 PAM 那个组合说 yes。好笑的是,就在四天前,一次安全审查刚修了隔壁的取盐函数,漏洞就在下面四行,没人看见。
谁会中招,谁没事
条件很具体,缺一个都不行:系统得是 musl 底的(Alpine、OpenWrt、Buildroot、Yocto);登录服务不用 PAM(Alpine 的 openssh-server 默认就是这样);密码登录还开着(默认开着);再加一个密码字段是星号的账号,和另一个有真密码的账号。
Debian、Ubuntu、Fedora 这些用 glibc 的,走 PAM 的,用 Dropbear 或者 OpenBSD 的,都没事。
但 Alpine 官方的 AWS 和 Azure 云镜像,默认用户就是星号账号,还有免密提权,等于直接就是管理员。
两件事,立刻做
修复方法很简单:升级到 OpenSSH 10.6p2,或者直接关掉密码登录:
PasswordAuthentication no
作者还放了个自查工具,搜 sshole 就能找到,能帮你检查服务器日志里有没有出现过这种登录。
为什么这件事值得讲一期
一个星号,四十六年前是锁,四十六年后成了钥匙。中间每一步单独看都是合理的修复:别崩溃、别泄露用户存在、让钥匙登录能用。但三处合理凑在一起,刚好拼出一条从未有人走过的路。
每个“永远对不上”的假设,都值得定期重新验一遍。
本文由每日自动管线生成:选题与素材来自 Hacker News 相关讨论与 sshole.com,访谈内容由 AI 基于公开资料整理,嘉宾为角色设定,观点不代表任何真实人物。
小听: 知远,今天这期主角不是什么新产品,是一颗星号?一个标点符号,怎么就成了安全漏洞?
沈知远: 对,就一颗星号,*。故事要从一九八零年说起。那时候 Unix 的密码哈希直接写在 /etc/passwd 文件里,谁都能读。程序员 Bill Joy 给一个永远不该登录的账号 daemon 写了个 *,还在备注里写着“The devil himself”,魔鬼本人。星号不是哈希,什么密码都对不上它——这就是它的本意:这扇门,谁也别想进。
小听: 听起来很合理啊,星号等于永远锁死。后来怎么变了?
沈知远: 后来密码搬进了影子文件 /etc/shadow,哈希前面带 $6$,意思是 SHA512 加盐值算出来的。你输密码,系统拿同一个盐值再算一遍,对上了才开门。星号还是那个星号,没东西可比,永远对不上。
小听: 转折在哪一年?
沈知远: 二零一二年。Alpine Linux 用的底层密码库 musl 改了个规矩:以前算不出来就返回空指针,很多程序不检查空指针,直接崩溃。musl 说,别崩了,算不出来就回一个星号。反正星号永远对不上,安全是一样的。二十天后,musl 又给 SHA512 加了个上限:密码超过 256 个字节,直接拒绝。拒绝,也回一个星号。
小听: 等等,超长密码 → 算不出 → 回星号。那星号账号的密码字段本身也是星号,这不就对上了?
沈知远: 还差一步。二零一六年,OpenSSH 修了一个计时漏洞:你问一个不存在的用户,它立刻说不;问真实用户,要多花几毫秒。光靠快慢就能猜出谁存在。修复办法是:不存在的用户,也借别的账号的盐值,假装验一遍,慢一点再说不。结果有星号的真账号,也走了这条路——它也借了别人的盐值。
小听: 所以拼图就齐了?借来的盐值、超长密码、星号回星号?
沈知远: 对。Alpine 自己的 root 账号就是星号:二零一九年 Alpine 的 Docker 镜像被发现 root 根本没有密码,先用感叹号 ! 锁住,结果不用 PAM 时连 SSH 钥匙也进不来了;二零二二年 Alpine 3.16 把 root 改成星号,钥匙能进,密码锁死,本意很好。结果二零二六年有人发现:只要输一个 257 到 1024 个字符的密码,密码库算不出,回一个星号,星号对上星号,门开了。
小听: 这是谁发现的?藏了这么久?
沈知远: 发现者自己在 sshole.com 上写了全过程:他带着一群 AI 智能体,对各种组合的登录服务发了一万七千六百多次怪登录,怪哈希、坏账号、超长密码,全都试了一遍。只有 musl 加不用 PAM 那个组合说 yes。好笑的是,就在四天前,一次安全审查刚修了隔壁的取盐函数,漏洞就在下面四行,没人看见。整整十年,可能有人不小心粘贴错了东西就进去了,只是没人知道。
小听: 影响有多大?我的电脑会中招吗?
沈知远: 条件很具体:系统得是 musl 底的,比如 Alpine、OpenWrt;登录服务不用 PAM;密码登录还开着;再加一个密码字段是星号的账号,和另一个有真密码的账号。Debian、Ubuntu、Fedora 这些用 glibc 的,走 PAM 的,用 Dropbear 或者 OpenBSD 的,都没事。但 Alpine 官方的云镜像,默认用户就是星号账号,还有免密提权,等于直接就是管理员。
小听: 那现在怎么办?
沈知远: 两件事,立刻做:升级到 OpenSSH 10.6p2,或者直接关掉密码登录。作者还放了个自查工具,搜 sshole 就能找到。教训其实很简单:一个星号,四十六年前是锁,四十六年后成了钥匙——每个“永远对不上”的假设,都值得定期重新验一遍。
小听: 好,这期就到这里。我是小听,下期见。