CA 的万能钥匙丢了:8 张中间证书私钥泄漏始末
一家印度证书机构的 8 张中间 CA 证书,私钥全部泄漏。拿到它们,就能冒充任何网站,而你的浏览器还会乖乖显示一把小绿锁。更离谱的是,这些私钥不是被偷的——它们生来就是坏的,一年半里一直在裸奔。今天请来安全研究员沈知远,拆一拆这场'万能钥匙丢了'的事故。
一家印度证书机构的 8 张中间 CA 证书,私钥全部泄漏。拿到它们,就能冒充任何网站,而你的浏览器还会乖乖显示一把小绿锁。更离谱的是,这些私钥不是被偷的——它们生来就是坏的,一年半里一直在裸奔。今天请来安全研究员沈知远,拆一拆这场"万能钥匙丢了"的事故。
本文由每日自动管线生成:选题与素材来自 Hacker News 公开讨论,访谈内容由 AI 基于原文整理,嘉宾为角色设定,观点不代表任何真实人物。
小听: 知远,今天这期有点吓人——一家证书机构的 8 张中间 CA 证书,私钥全泄漏了。这到底意味着什么?
沈知远: 意味着有人捡到了 8 把万能钥匙。中间 CA 是干嘛的?浏览器只认根证书,你的网站想办证,都得找中间 CA 盖章。它就是一台刻章机。谁拿到它的私钥,谁就能给任何网站盖章——你的银行、你的邮箱,浏览器都会显示一把小绿锁,你根本看不出来。
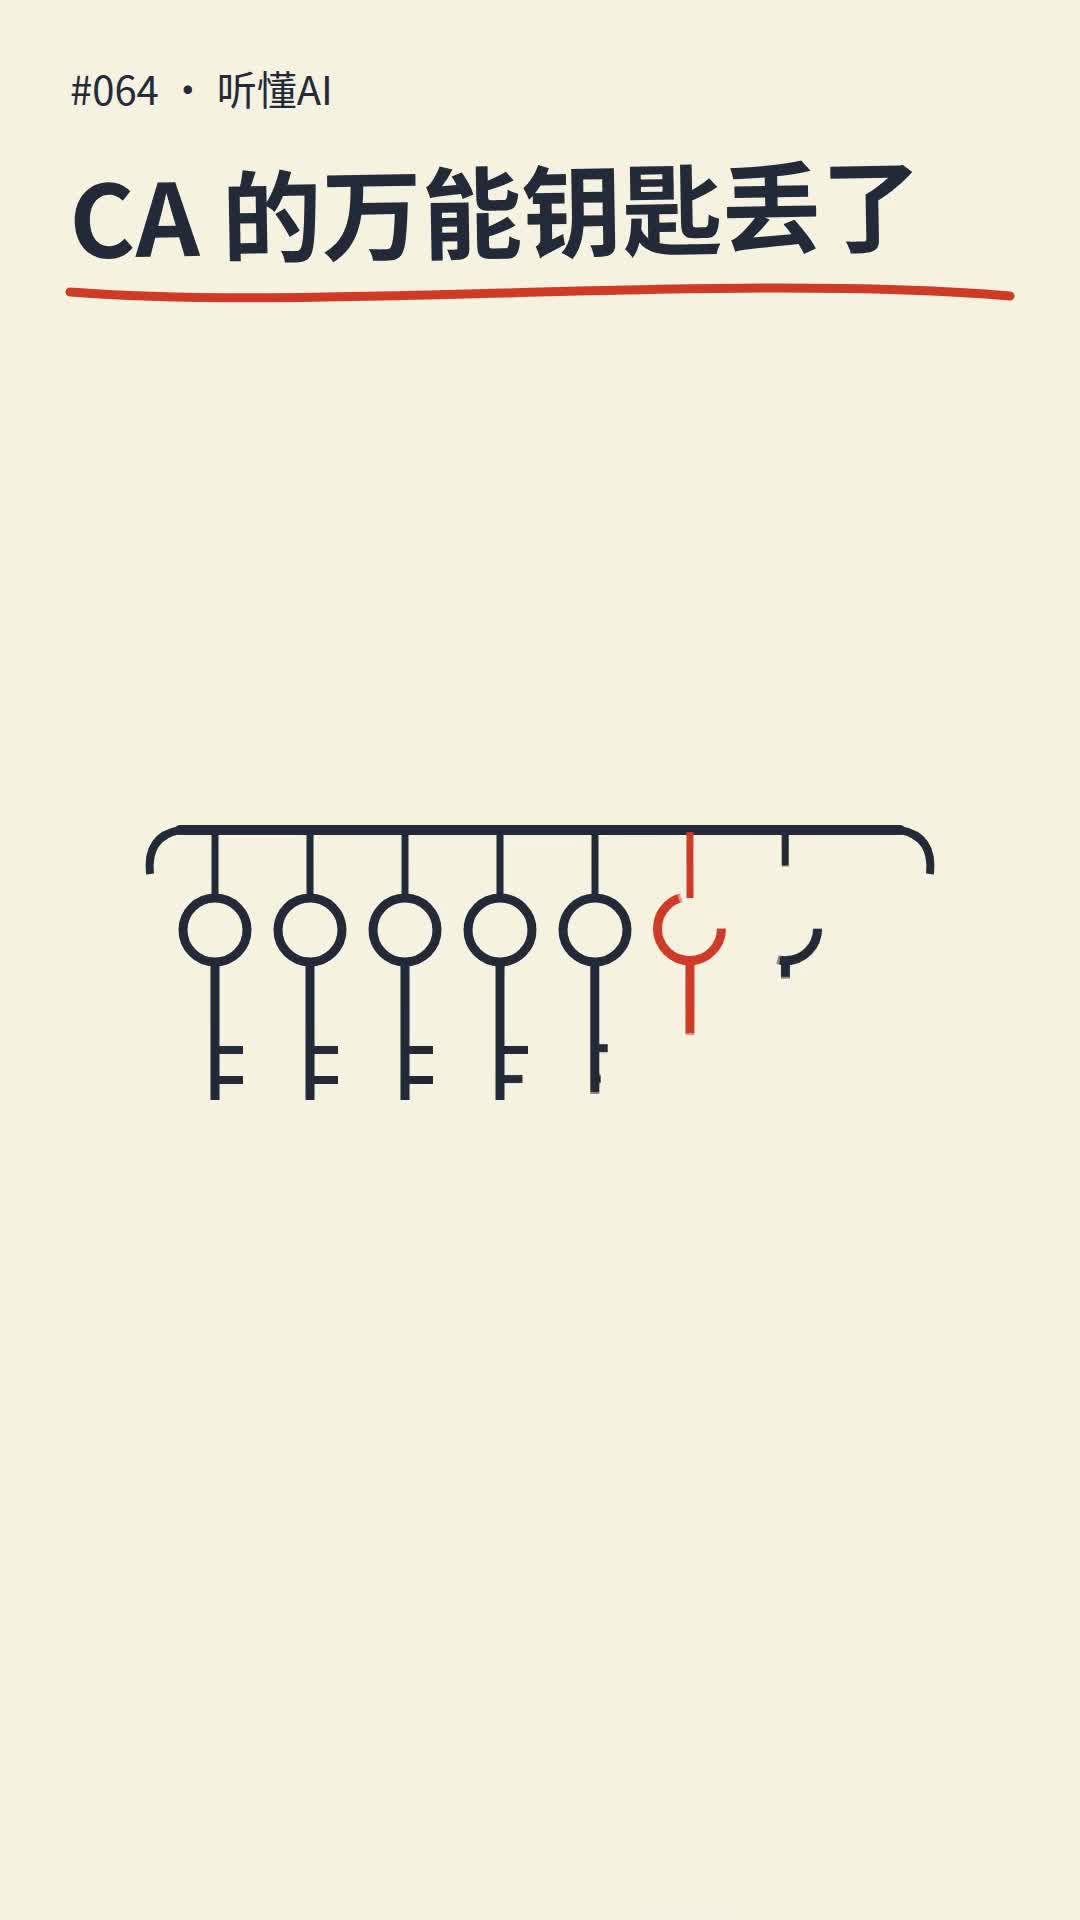
8 张中间 CA 的私钥全部泄漏,相当于 8 台"刻章机"被人复制了。
小听: 这 8 张证书是哪家的?怎么被发现的?
沈知远: 印度的一家 CA,叫 eMudhra。发现者是一位叫 Wayne 的安全研究员,时间是 2026 年 10 月 17 号。他为了证明私钥真的泄漏了,用这 8 把私钥逐一签名,留下一句话:「We have a problem here——我们有麻烦了」,然后发给了 Mozilla、Google、苹果、微软的根证书计划。这是一种非常经典的负责任披露:我先证明,再报警。
小听: 等等,私钥是怎么泄漏的?被黑客偷了吗?
沈知远: 这才是最离谱的部分——不是被偷的,是生来就是坏的。eMudhra 在生成密钥的时候出了 bug,私钥就藏在证书里,任何人都能从证书里把它算出来。这些证书是 2025 年 4 月创建的,也就是说,一年半的时间里,8 张坏证书一直在裸奔,没人发现。
小听: 「算出来」到底有多容易?
沈知远: 容易到离谱。这 8 个私钥根本不是 384 位随机数,而是小于 256 的单字节数字:4、56、66、115、155、156、230、237。对,你没听错,其中一把私钥就是数字 4。安全研究员 Scott Helme 在自己笔记本上不到 1 秒就全部恢复了。根因是 eMudhra 的密钥生成仪式当天有个「经批准的偏离」:一段 wrap/unwrap 测试代码让 HSM 多生成了一套弱密钥,标签还和正常密钥很像,工程师拿错了,根证书和 Sectigo 照单全收,全签了。
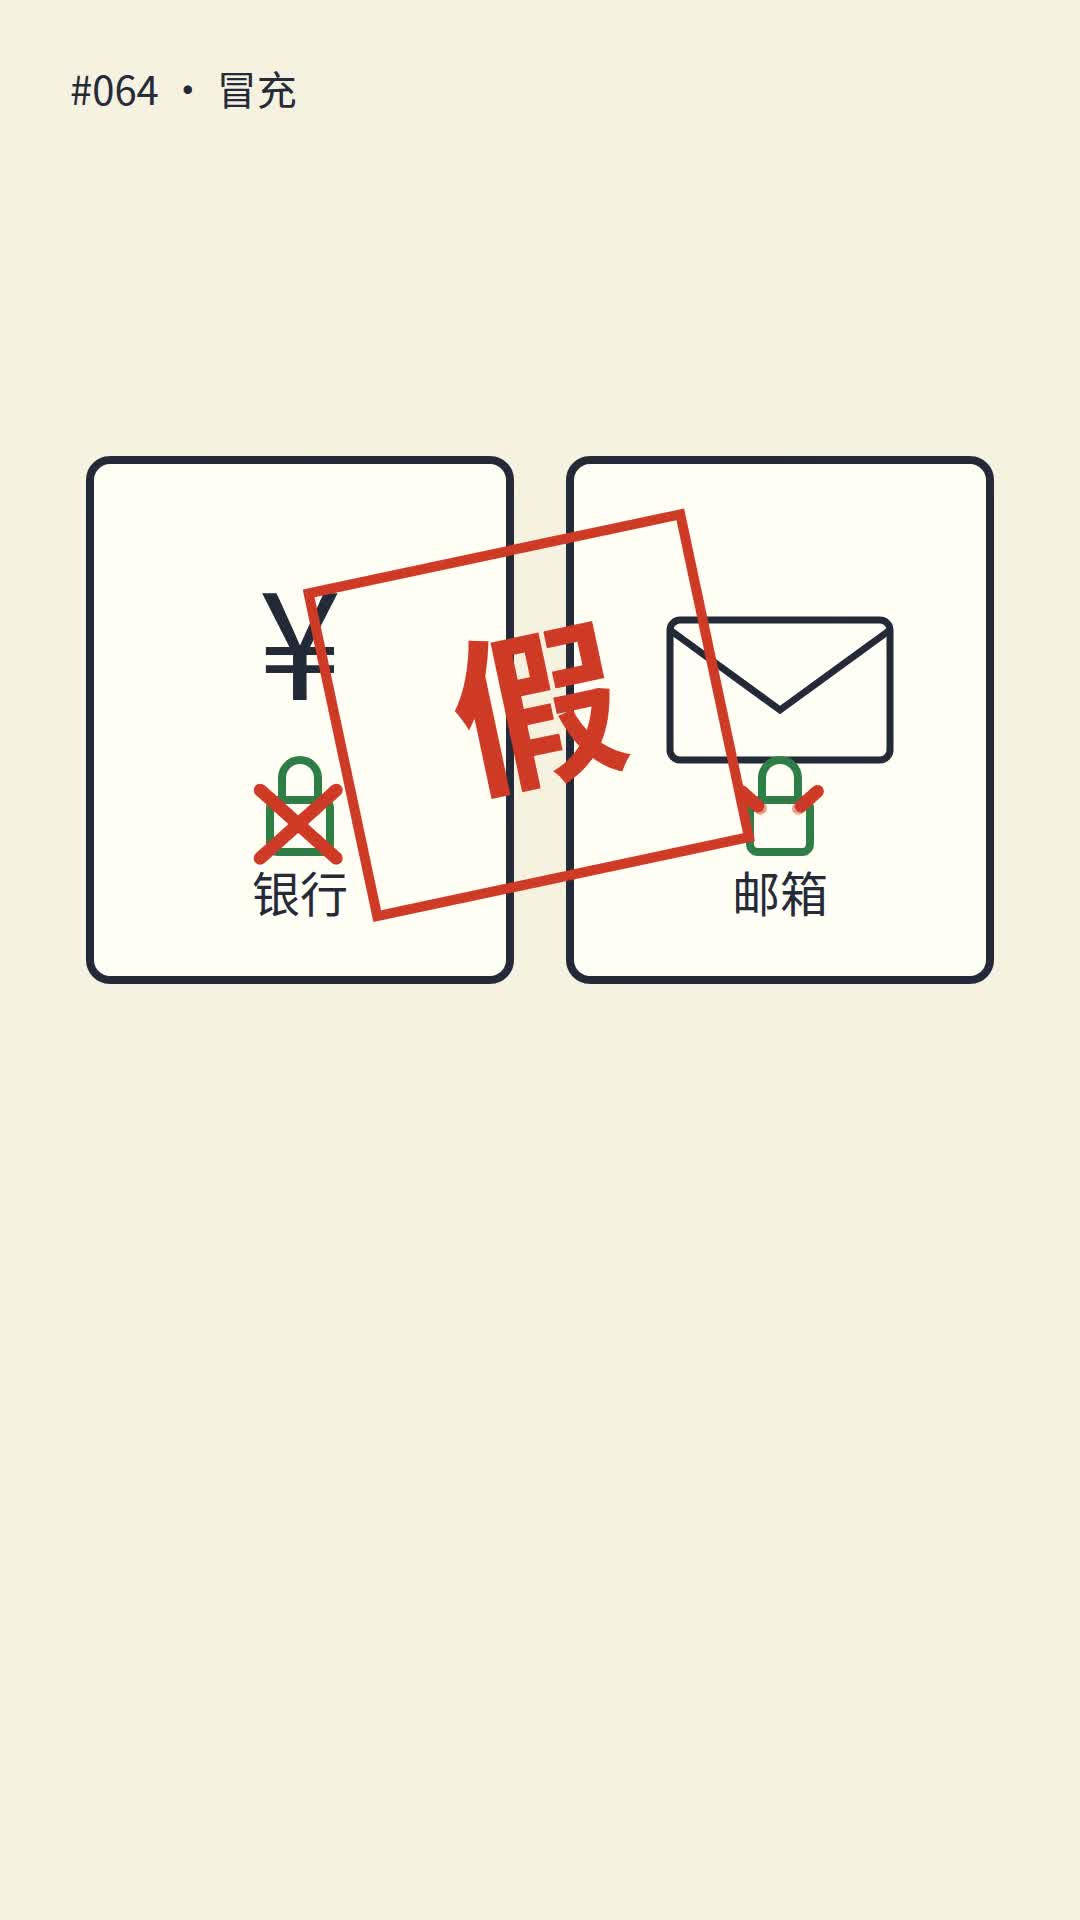
拿到中间 CA 私钥,就能给任意域名签发"合法"证书,浏览器照样显示小绿锁。
小听: 8 张里都是 TLS 证书吗?
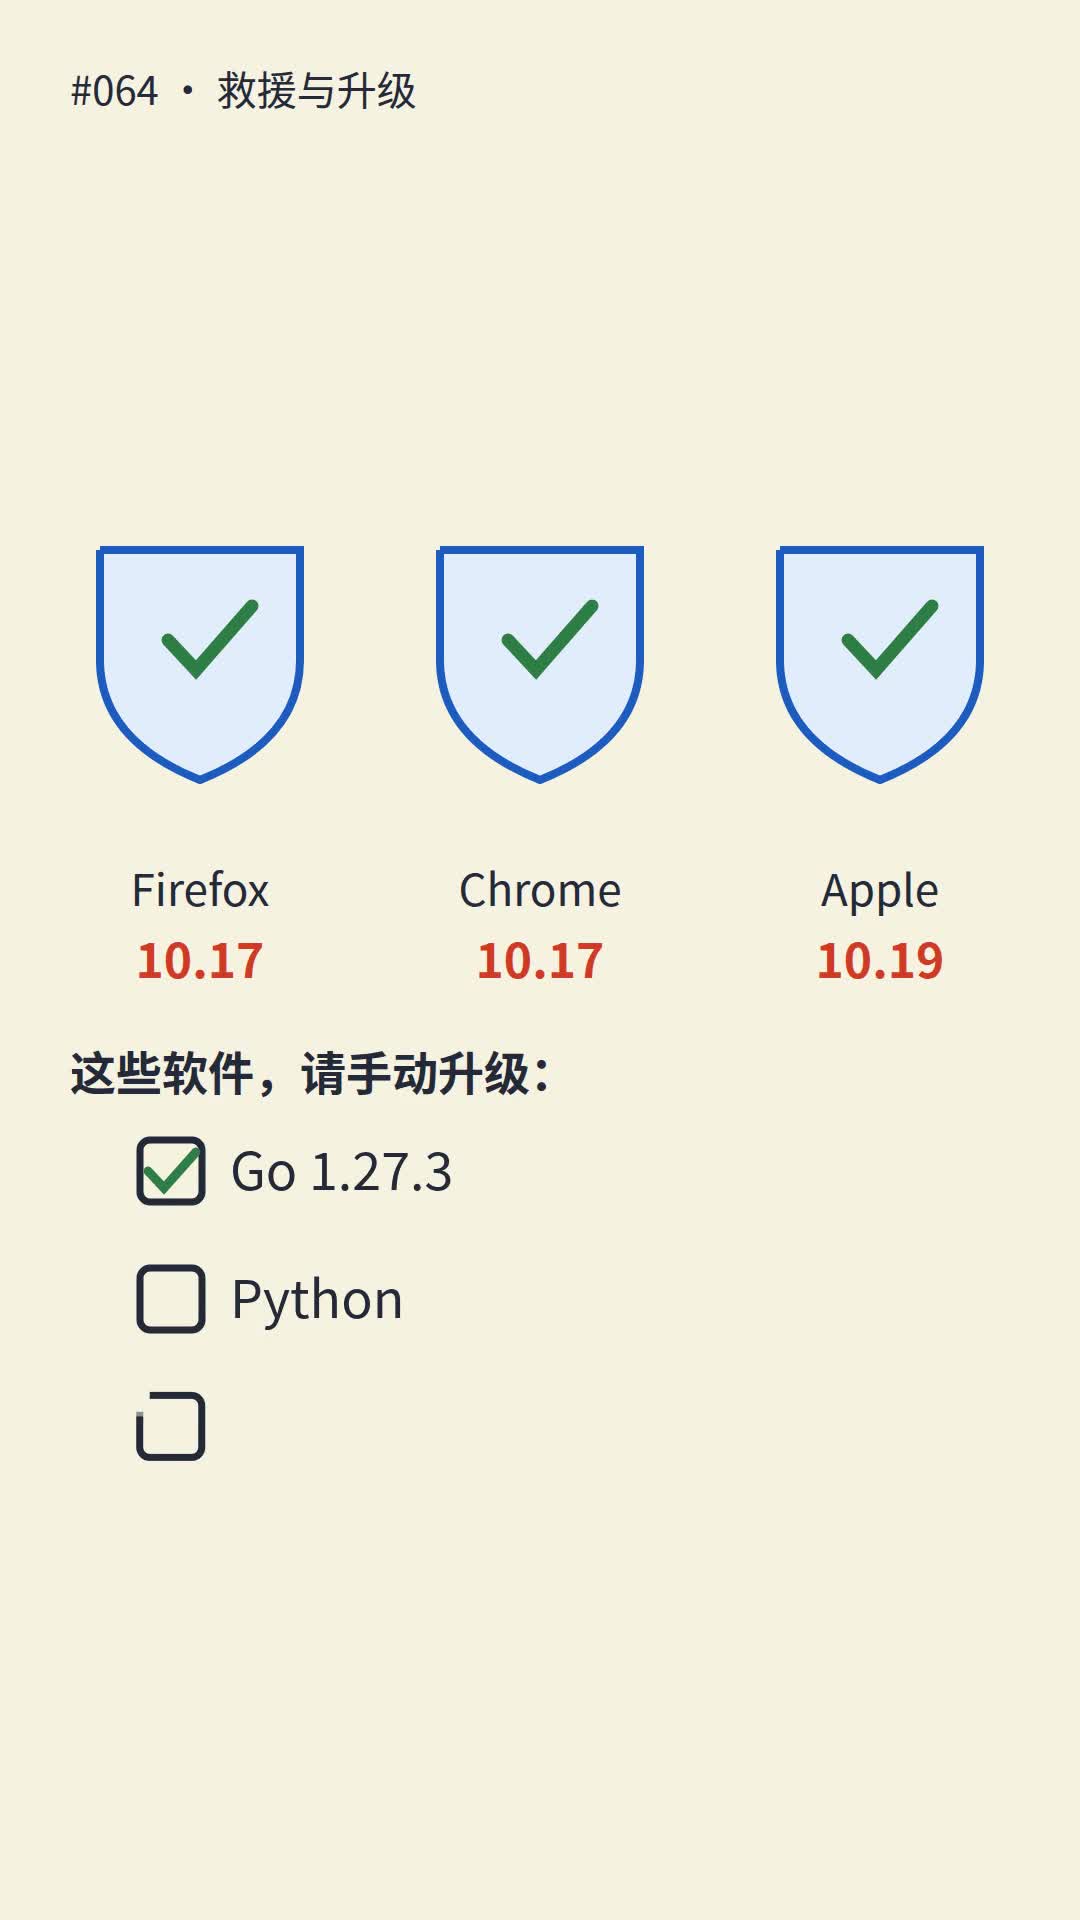
沈知远: 6 张是 TLS 签发用的,剩下 2 张是代码签名 CA——意味着攻击者还能给任意软件签名。好在证书透明度日志里没有任何这些中间 CA 签发的记录,所以强制 CT 的浏览器不可能被实际攻击过。真正的风险在 IoT、老设备、命令行工具这些不查吊销的客户端。
小听: 那现在怎么样了?我的浏览器还安全吗?
沈知远: 救援来得很快。Firefox 和 Chrome 在 17 号当天就通过 OneCRL、CRLite 这些吊销推送机制远程拉闸,苹果的设备 19 号跟上。但注意,这只保护了浏览器。很多软件是自带信任库的,不吃浏览器那套——Go 要升到 1.27.3,Python 的 certifi 要升到 2026.10.19,还有 Node.js、Electron,一个都不能少。
小听: 普通人怎么自查?
沈知远: 打开终端跑一行命令:curl https://dv-g3b-emudhra.we-have-a-problem.com/。如果报证书错误,说明你的客户端已经不信任这批坏证书了,你是安全的。如果没报错……赶紧升级。
一条命令自检:报证书错误反而是好消息,说明你的客户端已经拉黑了这批坏证书。
小听: 最后问一句,评论区有人说 Web PKI 这套体系本身就是「insane」,你怎么看?
沈知远: 这次事件确实把 Web PKI 的老毛病又翻出来了:吊销靠各家自己推送,信任库各语言各自为政。但话说回来,这套体系也正是靠这种「多方快速响应」才没酿成大祸。钥匙丢了不可怕,可怕的是丢了一年半没人知道。保持更新,就是普通人最好的防御。
本期嘉宾:沈知远,安全研究员,长期关注 Web PKI 与证书透明度。选题来源:Hacker News(2026 年 10 月 20 日热榜)。