NGINX 两个严重漏洞:不用登录就能执行代码|听懂AI #099
十一月十八号,全球两亿两千五百多万个网站共用的大门,出了两个大洞。Wiz 公开:NGINX 爆出两个严重漏洞,CVE 2026 123633 和 CVE 2026 123007。NGINX 是全球用得最广的开源 Web 服务器,超过 2.25 亿个网站靠它当前门、收流量、转发请求。
十一月十八号,全球两亿两千五百多万个网站共用的大门,出了两个大洞。Wiz 公开:NGINX 爆出两个严重漏洞,CVE-2026-123633 和 CVE-2026-123007。NGINX 是全球用得最广的开源 Web 服务器,超过 2.25 亿个网站靠它当前门、收流量、转发请求。HN 讨论 909 分、400 条评论。
不用登录,不用密码。一个陌生请求发过去,就能在服务器上直接执行代码。两个漏洞都评了 9.2 分,都是 Critical 最高那一档。
第一个漏洞:用后释放,钥匙留在别人手里
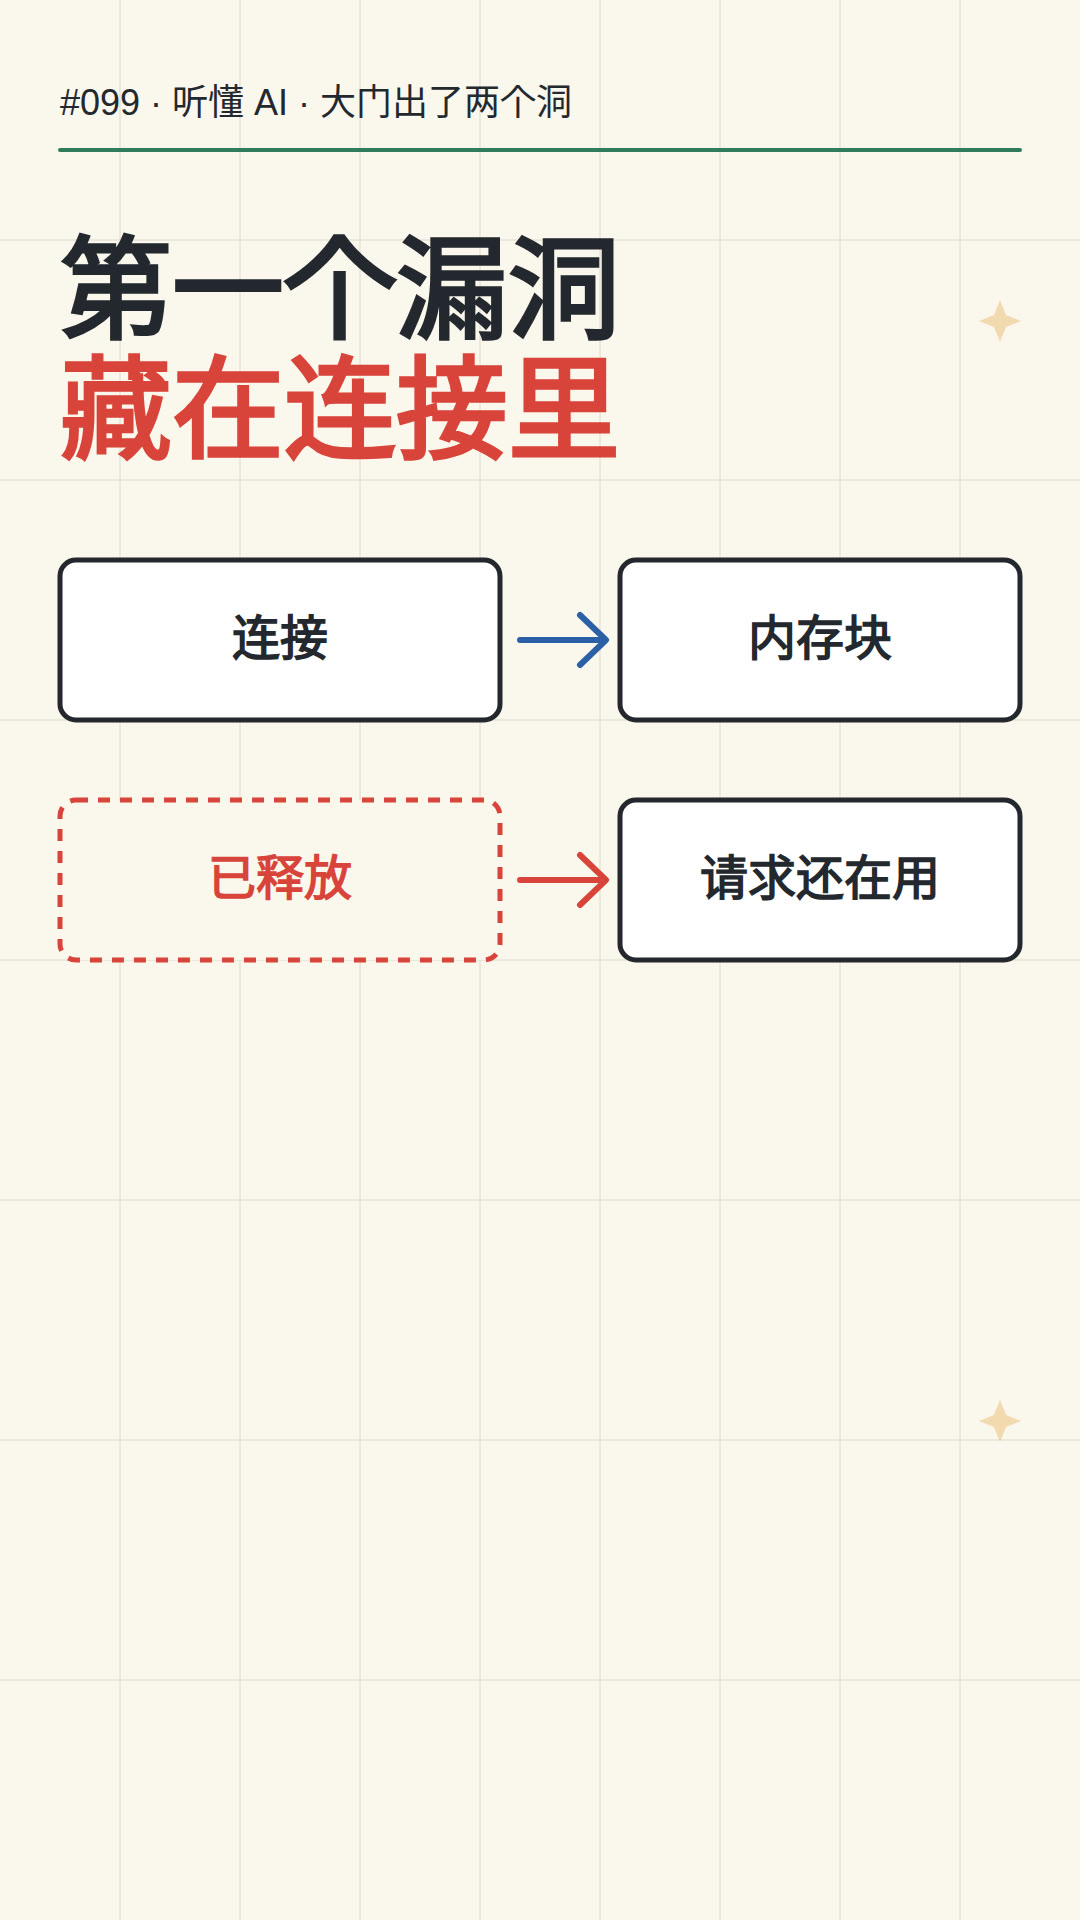
CVE-2026-123633,是 HTTP/2 连接里的用后释放(use-after-free),影响 1.19.7 到 1.31.8 版本。一块内存用完就被提前释放,可请求还在用它。就像房客走了,钥匙还留在别人手里,攻击者拿着这把钥匙就能进门。它影响的是把 NGINX 当反向代理的部署,连接池紧张时更容易触发。
第二个漏洞:藏了十一年的整数下溢
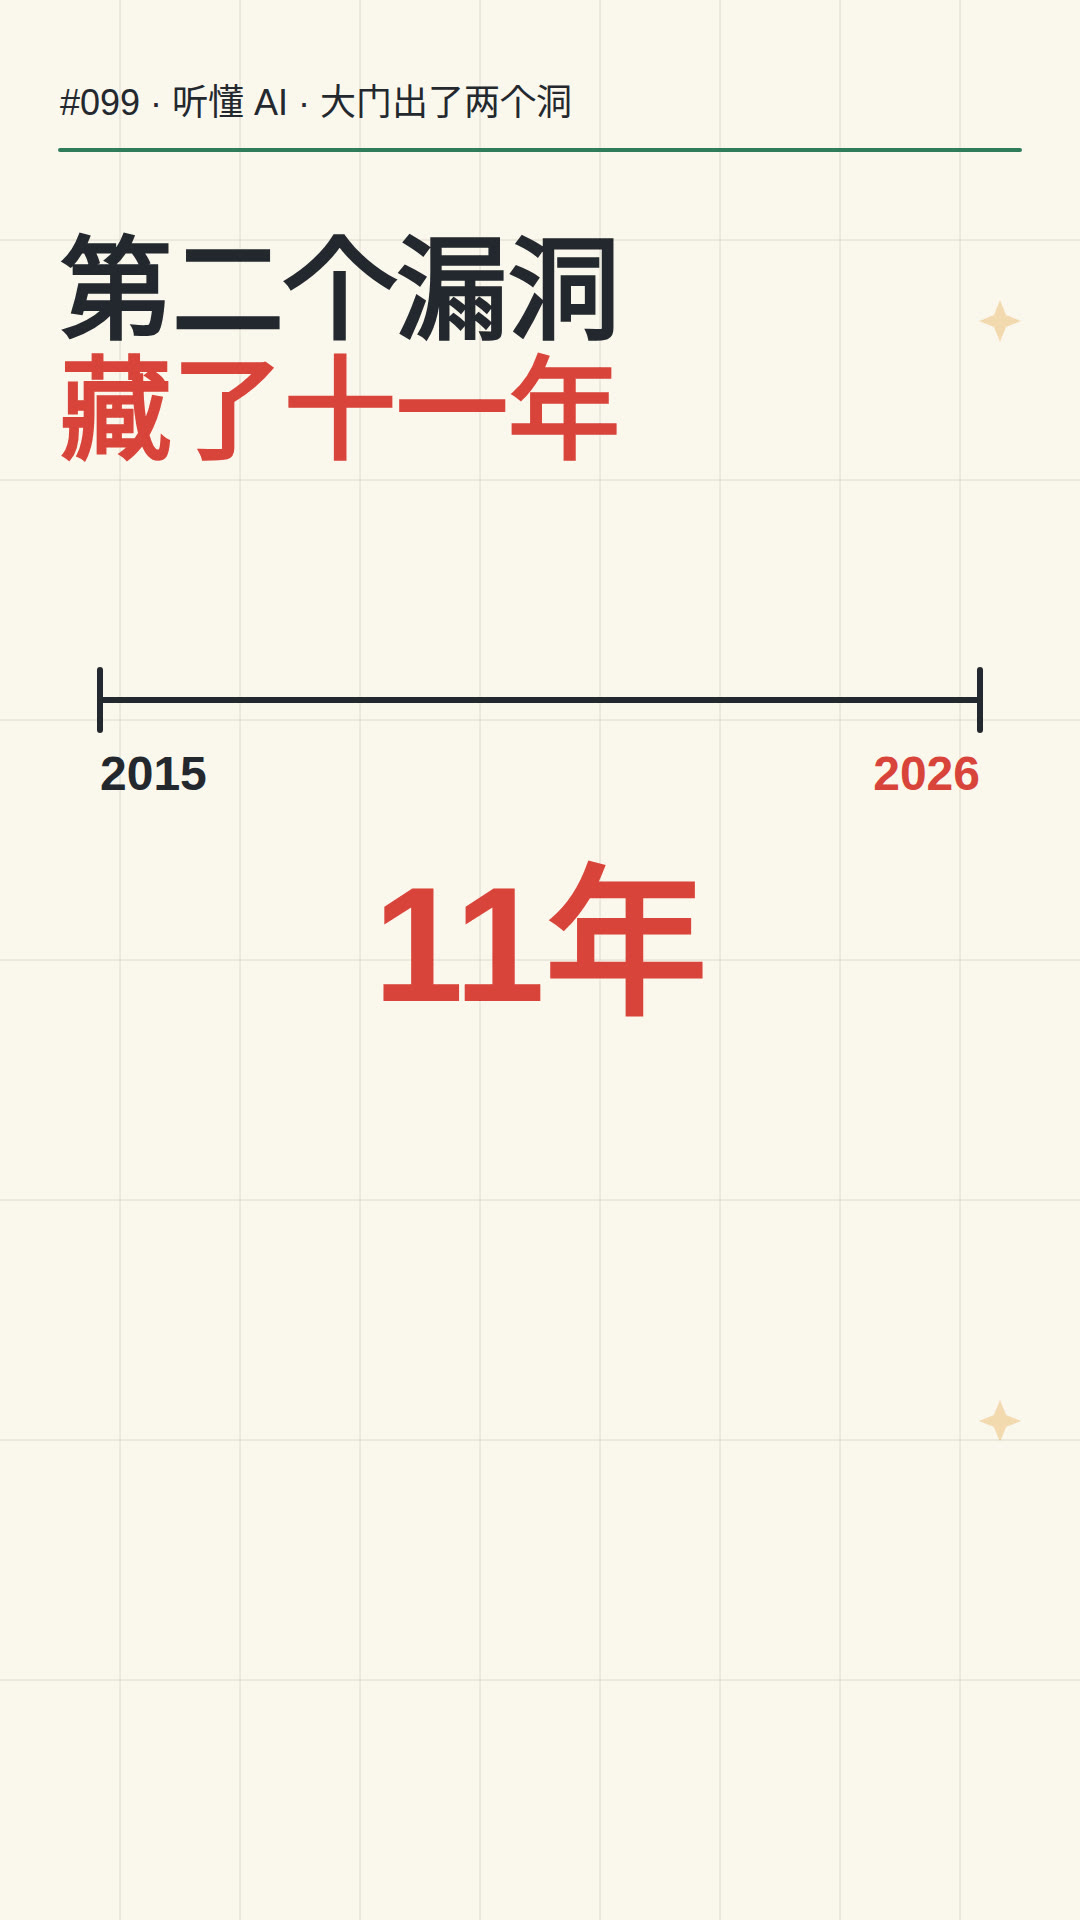
CVE-2026-123007,是 HTTP/2 流量控制里的整数下溢(integer underflow),影响 1.9.5 到 1.31.8 版本——从 2015 年起,藏了整整十一年。流量控制算错了一个数,数字往下溢出,内存复制直接走偏。
为什么防不住:代码没错也照样中招
最狠的一点是,漏洞在 NGINX 本身,不在你网站的代码里。你的代码写得再干净,也照样中招。Wiz 演示过,只放静态文件、没有后端,照样能被打穿;连 ASLR 内存随机化那道防线也拦不住,因为攻击者可以先读内存、再执行代码。两个漏洞都要开着 HTTP/2 才会被打中,这是唯一的共同前提。
同一安全版本还修了另外几个 9.2 分漏洞:HTTP/3 的用后释放、DNS 解析器里的用后释放、邮件代理模块的用后释放。这次不是一个洞,是一排洞。
谁发现的:五个团队,AI 帮着找
这两个漏洞,是五个团队各自独立发现的:Wiz、Ikotas Labs、Metnir、Rapid7 和 Xint。Wiz 是用自己的 AI 代码扫描工具 Atlas 挖出来的,还用 Gemini 4 Carbon 和 ChatGPT 5.6 Sol 验证了影响。
上个月我们讲过的 PHP2Shell,也是同一拨人用同样的方法挖出来的。复杂,再也不是安全的挡箭牌了——AI 找漏洞的速度,正在超过人修漏洞的速度。Wiz 的原话是:复杂性再也不能被当作发现或利用的屏障。
时间线:十月二十一号,Wiz 上报第一个漏洞并附上已验证的远程代码执行和 ASLR 绕过;十一月十号,F5 给出补丁;十一月十六号,Wiz 上报第二个漏洞;十一月十八号,F5 发布安全版本、 coordinated 公开。
怎么办:先修大门
两件事,按顺序做。能升级就马上升级到最新版;升不了,先把 HTTP/2 关掉。大门修好了,里面的网站才安全。
本期视频《听懂 AI》#099:NGINX 两个严重漏洞。嘉宾:沈知远 · 安全研究员。信源:Wiz 官方博客《Unauthenticated Remote Code Execution in NGINX: CVE-2026-123633 and CVE-2026-123007》(Nir Ohfeld、Tomer Schwartz,2026-11-18);Hacker News 讨论 HN 50547374。配乐:Kevin MacLeod《Investigations》(CC BY 4.0)。